transcript
show notes
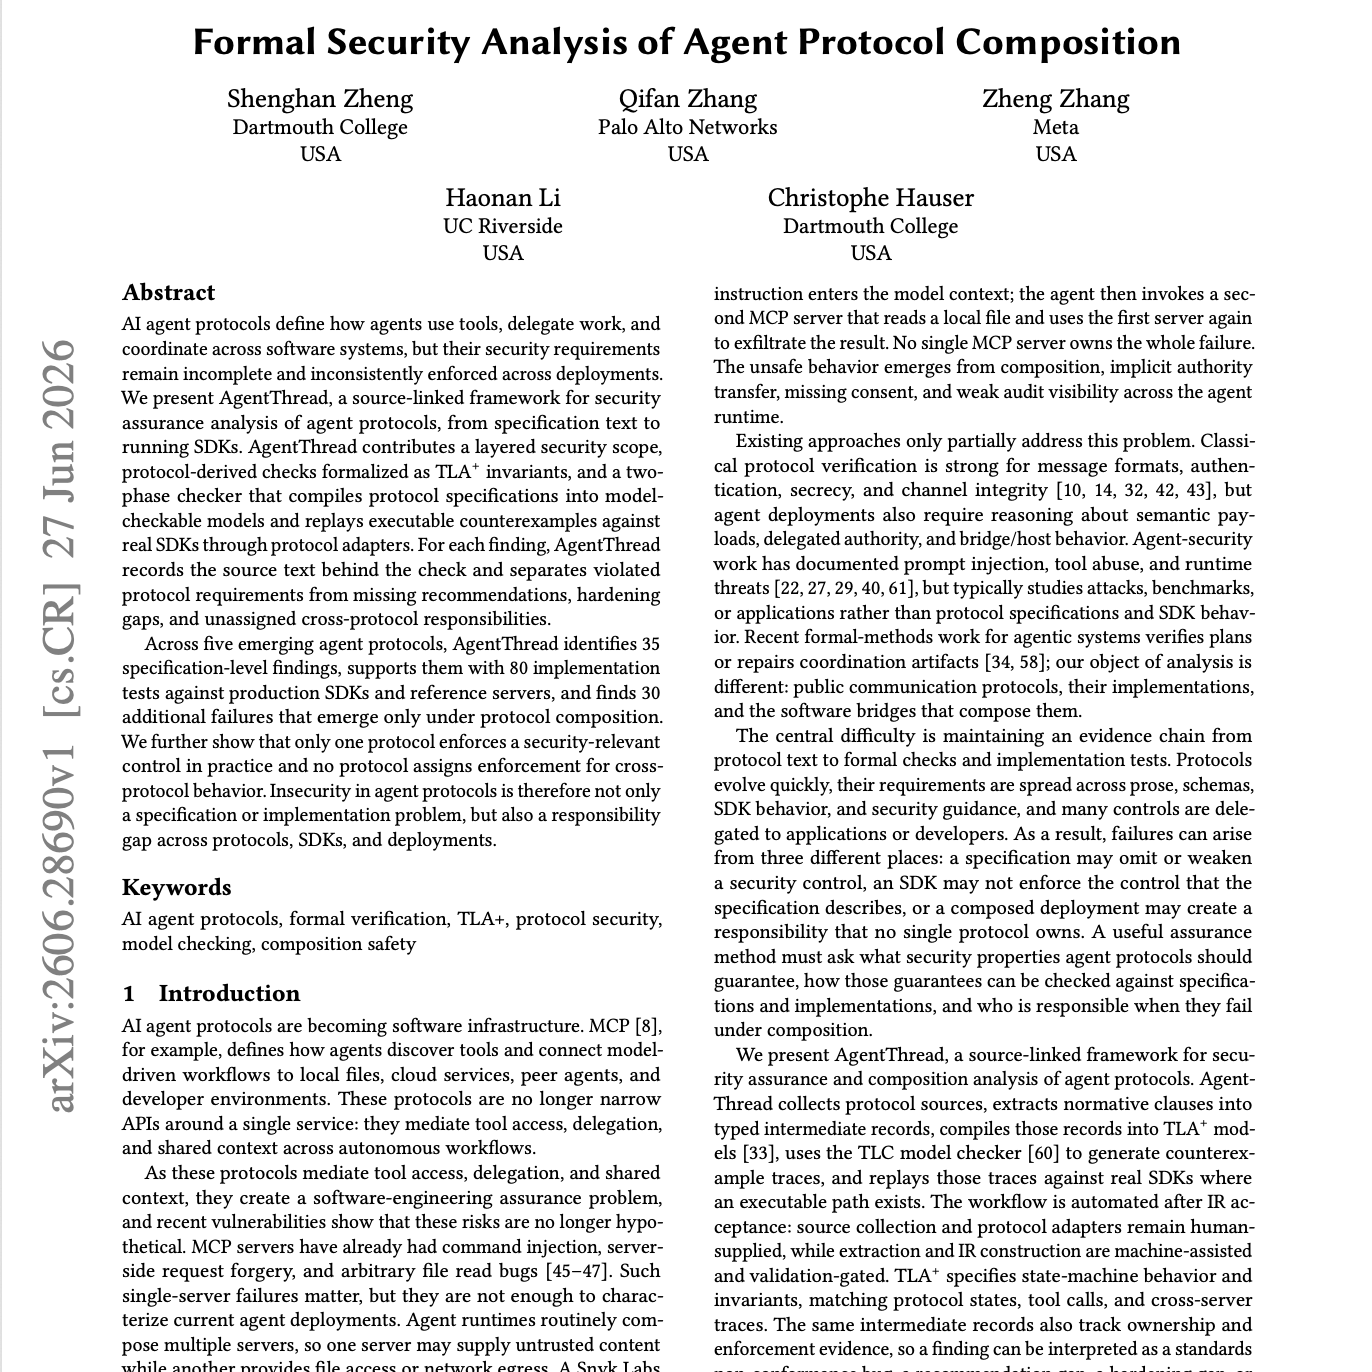
今天的这篇的主题是: Formal Security Analysis of Agent Protocol Composition
Seventy3 是一档借助 NotebookLM 解读前沿论文的播客——不是念摘要,也不是泛泛而谈,而是让 AI 帮你把论文掰开揉碎,说人话。我们蹲在人工智能、大模型、机器人算法、crypto 这几个领域,每期挑一篇值得关注的工作,用对话的方式聊给你听。你可以在通勤路上听,做实验的时候听,也可以当背景音放着,让新知识自然地长进脑子里。
如果你正在做有意思的研究,想让更多人看到——不管你是博士生、独立研究者还是实验室的博士后——把论文发给我们,我们帮你用 AI 做一期深度解读,让你的工作被更多同路人发现。
联系小助手微信:eccstartup(加群/投稿论文)
Summary
AI 智能体协议定义了智能体如何使用工具、委托工作以及在不同软件系统间进行协调,但它们的安全需求仍不完善,且在不同部署中的执行情况也并不一致。我们提出了 AgentThread,这是一个源链式(source-linked)框架,用于对智能体协议进行从规范文本到运行中 SDK 的安全保证分析。AgentThread 贡献了一个分层的安全范畴,将源自协议的检查形式化为 TLA+ 约束不变式,并提供了一个双阶段检查器——该检查器能将协议规范编译为可进行模型检验的模型,并通过协议适配器针对真实 SDK 重放可执行的反例。对于每一项发现,AgentThread 都会记录检查背后的源文本,并将被违反的协议需求与缺失的建议、加固缺陷以及未分配的跨协议责任区分开来。
在涵盖 5 个新兴智能体协议的测试中,AgentThread 识别出了 35 个规范层面的发现,通过对生产级 SDK 和参考服务器进行的 80 个实现测试对其提供了支持,并发现了仅在协议组合下才会出现的 30 个额外失效案例。我们进一步表明,实际上仅有一个协议执行了与安全相关的控制,且没有协议为跨协议行为分配执行责任。因此,智能体协议的不安全性不仅是一个规范或实现问题,也是跨协议、SDK 和部署的责任鸿沟。
原文链接:https://arxiv.org/abs/2606.28690
前往小宇宙评论区与主播互动