Skip to content
Artwork for Daily WTF!
NewsDaily News

Daily WTF!

Don Ramón

daily generated WTF!,

Non nononsense, geen advertenties, geen intro's, alleen de feiten

Play
  • 165 episodes
  • Avg 21 min
  • Dutch
Counted on this page — what you have heard stays on this device, so it is not something the list can be paged by.
  • S1 · E344
    October 10 · 23 min

    Het Lek in de Dam: Hoe Russische olie alsnog Europa binnenstroomt

    opmerkingen of vragen? laat wat achter in de voicemail In deze podcastaflevering bespreken de sprekers hoe de Europese energie-import in de praktijk werkt, ondanks de streng bedoelde sancties en het Europese REPowerEU-plan dat de afhankelijkheid van Russische fossiele brandstoffen moet beëindigen. De Belangrijkste Punten uit de Podcast De Sancties en de Praktijk: Europa wil de import van Russisch gas en ruwe olie schrappen. In de praktijk stroomt er echter nog steeds veel energie richting het Westen via geopolitieke omwegen. Landen zoals Turkije en India importeren grote hoeveelheden Russische ruwe olie, verwerken deze in hun eigen raffinaderijen tot diesel of benzine, en exporteren de brandstof vervolgens legaal naar Europa. Door dit verwerkingsproces krijgt de brandstof formeel een nieuw herkomstcertificaat. De Schaduwvloot: Om het westerse prijsplafond op olie te omzeilen, heeft Moskou een omvangrijke schaduwvloot van oudere olietankers opgebouwd. Een aanzienlijk deel van deze tankers werd nota bene overgekocht van westerse, voornamelijk Griekse, scheepvaartbedrijven. Verschuiving naar Amerikaanse LNG: Om het wegvallen van Russische pijpleidinggassen op te vangen, is Europa op grote schaal overgestapt op vloeibaar aardgas (LNG) uit de Verenigde Staten. Hierdoor is de afhankelijkheid verplaatst van Moskou naar Washington, wat Europa gevoeliger maakt voor het Amerikaanse energie- en handelsbeleid. Wisselend Beleid uit Washington: Terwijl Europa vasthoudt aan strikte sanctietermijnen, versoepelde de Amerikaanse overheid tijdelijk de regels voor de import van Russische diesel om de brandstofprijzen aan de eigen Amerikaanse pomp te drukken. Dit onderstreept hoe nationale economische belangen de westerse samenwerking op het gebied van sancties kunnen doorkruisen.

  • S1 · E343
    October 10 · 16 min

    De Ontvlambare Samenleving: Waarom Europa lijkt te exploseren

    Deze podcast behandelt de dieperliggende mechanismen achter de toenemende maatschappelijke onrust en protesten in Europa. Hoewel uiteenlopende gebeurtenissen — zoals rellen rondom voetbalclubs, klimaatprotesten, boerenprotesten en demonstraties over migratie — op het eerste gezicht los van elkaar lijken te staan, worden ze gedreven door dezelfde psychologische en maatschappelijke mechanismen. De Vier Fasen van Maatschappelijke Onrust Aan de hand van het model van het Verwey-Jonker Instituut wordt maatschappelijke onrust ontleed in vier fasen: Voedingsbodem (Relatieve rust): Er zijn geen zichtbare conflicten, maar onder de oppervlakte broeit het. Dreigende onrust: Lokale wrijvingen en vreedzame protesten treden op als waarschuwingssignalen. Agressie en incidenten: Kleinschalige incidenten en agressie vormen de opmaat naar verdere escalatie. Daadwerkelijke escalatie: Grootschalige verstoring van de openbare orde. Kernoorzaken van de Onrust Structureel Incidentalisme: Zichtbare incidenten (zoals poloptreden of protesten) zijn zelden de werkelijke oorzaak, maar fungeren als katalysator voor opgekropte maatschappelijke onvrede. De Polycrisis: Verschillende simultane crises — de nasleep van de coronapandemie, de oorlog in Oekraïne, hoge inflatie, stijgende energiekosten, de klimaatcrisis en de woningnood — versterken elkaar en zorgen voor een opstapeleffect van onzekerheid bij burgers. Terugtrekkende Overheid en Miskenning: De overheid legt nadruk op zelfredzaamheid, maar biedt steeds minder bescherming en basisvoorzieningen, wat leidt tot een diep gevoel van miskenning bij burgers. Versnellers van Escalatie Online 'Topic Communities' en Algoritmes: Op platforms zoals X en Telegram brengt algoritme-sturing verschillende protesterende groepen bijeen. Woede genereert de meeste betrokkenheid, waardoor mensen met uiteenlopende motieven (bijv. boeren en anti-vaxxers) zich verenigen tegen één gemeenschappelijke vijand: 'de elite' of de overheid. Aard van het Protest: Waar rellen in het verleden (zoals de krakersrellen) puur ideologisch van aard waren, worden moderne protesten gedreven door 'reactie- of complotgedreven radicalisering' en een gedeelde anti-identiteit. Feitenpolarisatie: Door het vervallen van een gedeelde basis van feiten verdwijnt het vertrouwen in media en de overheid. Dit wordt geïllustreerd door de casus van ex-AIVD'er Jelle Postma, wiens niet-geonderbouwde theorieën over een 'unholy alliance' jarenlang ongehinderd door de media werden overgenomen, wat het wantrouwen tegen de gevestigde orde juist heeft versterkt. Destructieve versus Constructieve Polarisatie Polarisatie op zichzelf is een essentieel onderdeel van de democratie om maatschappelijke veranderingen af te dwingen. Het wordt echter gevaarlijk wanneer het omslaat in destructieve polarisatie, waarbij de tegenstander niet meer wordt gezien als een gesprekspartner, maar als een te vernietigen vijand. Tot slot wordt de vraag opgeworpen of de overheid tijdens de pandemie zelf een gevaarlijk precedent heeft geschapen door buitengewone maatregelen te normaliseren, waardoor burgers nu sneller geneigd zijn om zelf ook extreme middelen in te zetten.

  • S1 · E342
    October 9 · 22 min

    Postgresql: Hint Bits en waarom SELECT Data wegschrijft

    In PostgreSQL lijkt een SELECT-query een puur passieve leesactie. Toch kunnen deze queries fysieke schrijfoperaties veroorzaken, wat te zien is aan het oplopen van de shared blocks dirtied-statistieken. 1. MVCC (Multi-Version Concurrency Control) PostgreSQL gebruikt MVCC om te voorkomen dat lezers en schrijvers elkaar blokkeren. Bij een UPDATE wordt een bestaande rij (tuple) niet overschreven. In plaats daarvan blijft de oude tuple behouden en wordt er een nieuwe tuple aangemaakt. Elke tuple bevat verborgen systeemheaders: xmin (ID van de maker-transactie) en xmax (ID van de verwoestende/vervangende transactie). 2. Het Dilemma bij Committen Transacties kunnen falen of worden teruggerold (rollback). Een transactie-ID op een rij zegt niets over de vraag of die transactie daadwerkelijk succesvol is afgerond (committed). PostgreSQL slaat de status van elke transactie centraal op in het commit-log (pg_xact / pg_clog). Om COMMIT-acties razendsnel te houden, werkt de schrijver niet direct alle fysieke pagina's op de schijf bij. Het opschonen en definitief markeren van rijen wordt uitgesteld. 3. De Rol van Hint Bits Wanneer de eerste lezer (SELECT) een gewijzigde rij raadpleegt, moet deze in het centrale commit-log controleren of de transactie geslaagd is. Om te voorkomen dat latere lezers dezelfde controle moeten uitvoeren, zet de lezer een vlaggetje (hint bit) in de header van de tuple. Het aanpassen van dit hint bit wijzigt de geheugenpagina (shared buffer), waardoor de pagina de status dirty krijgt en uiteindelijk naar de harde schijf moet worden geschreven. 4. Ketenreacties en Performance-impact Page Pruning / HOT Pruning: Als een lezer merkt dat een geheugenpagina bijna vol is en er hint bits op dode tuples staan, kan de SELECT-query direct page pruning uitvoeren om dode rijen op te ruimen. Full Page Images (WAL): Wanneer data-checksums aanstaan (standaard in nieuwere PostgreSQL-versies), dwingt het wijzigen van een hint bit de database om een Full Page Image (8 KB) naar het Write-Ahead Log (WAL) te schrijven om torn pages bij een eventuele crash te voorkomen. Dit kan leiden tot onverwachte I/O-pieken wanneer analisten 's ochtends massaal queries uitvoeren op verse data die 's nachts via bulk inserts is ingeladen. Praktische Oplossing Om deze I/O-pieken tijdens piekuren te voorkomen, kan na een grote nachtelijke batch-import een proactieve dummy query of een handmatige VACUUM worden gedraaid. Hierdoor worden de hint bits al in het daluur gezet en verloopt het lezen overdag optimaal.

  • S1 · E341
    October 9 · 25 min

    De Miljardenpuzzel van Den Haag: Waarom ons belastingstelsel kraakt onder de Kaag-lijst

    De podcast ontleedt de ingewikkelde politieke en fiscale keuzes in Nederland rondom de zogenaamde 'Kaag-lijst' (officieel de fiscale maatregelenlijst). De lijst, vergeleken met een 'gigantische gereedschapskist' of een 'menukaart zonder prijzen', dwingt beleidsmakers om fundamentele keuzes te maken over financiering, belastingdruk, en gedragsbeïnvloeding, in een klimaat van afnemende belastingmoraal en overbelaste overheidssystemen. De Kaag-lijst en de Fiscale Puzzel: Het CPB-rapport Keuzes in Kaart 2027-2030 fungeert als de financiële blauwdruk voor de politieke partijen. De politiek staat voor keuzes met betrekking tot de AOW, belastingen, innovatie en klimaatmaatregelen, waarbij de budgettaire impact vaak miljarden bedraagt. Het systeem piept en kraakt: de belastingdienst wordt geconfronteerd met complexe regelingen, wat de efficiëntie en uitvoerbaarheid in gevaar brengt. De podcast verwijst naar de ontelbare 'lekkages' die door 'ijverige loodgieters' worden gedicht met nieuwe, vaak ondoorzichtige, regels. De Gevolgen voor de Burger (Micro-niveau): Wonen: De mogelijke volledige afschaffing van de hypotheekrenteaftrek binnen 12 jaar (naar 0%) leidt tot een aanzienlijke lastenverzwaring voor huiseigenaren (geschat op 4,9 tot bijna 15 miljard euro). Dit kan de woningmarkt verstoren en huizen 'onder water' zetten. Mobiliteit: De afschaffing van de onbelaste reiskostenvergoeding betekent een grote inkomensachteruitgang voor werknemers, omdat de vergoeding dan als regulier loon wordt gezien, en dus zwaarder wordt belast. Vermogen (Box 3): De mogelijke verhoging van de vermogensbelasting tot 2% voor vermogens boven de 1 miljoen euro roept vragen op over de waardering van illiquide bezittingen (zoals startups, kunst en crypto). Het risico bestaat dat de belastingdienst dit simpelweg niet aankan ("de IT-systemen kunnen het niet aan"). De Macro-economische Keuzes en Consequenties: Innovatie: De mogelijke verlaging van de WBSO (innovatiebelasting voor bedrijven) kan grote gevolgen hebben voor de kenniseconomie en investeringen in Nederland. De 'Onmogelijke Driehoek': Er is sprake van een constante botsing tussen drie doelen: financieren (geld ophalen), herverdelen (sterke schouders, zwaarste lasten) en gedrag sturen (bijvoorbeeld via klimaatmaatregelen). Het aanpassen van de ene knop verstoort steevast de andere ("de te korte deken"). Het Belangrijkste Onderliggende Probleem: De enorme bureaucratie en micromanagement van de overheid (via talloze kleine regelingen en uitzonderingen) tasten de 'belastingmoraal' van de burger aan. De belastingbetaler verliest het overzicht en het vertrouwen. De prangende vraag wordt gesteld: zijn we niet op een punt beland waarbij een fundamentele 'reset' ("de grote reset") van het belastingsysteem noodzakelijk is?

  • S1 · E340
    October 9 · 13 min

    Het Verborgen IJsberg-effect van 'Corporate English'

    De podcast onthult de verborgen problemen en fricties die ontstaan in internationale bedrijven waar Engels als standaard voertaal wordt gebruikt. Hoewel de zakelijke communicatie op de oppervlakte vloeiend lijkt, worstelen niet-moedertaalsprekers onder de oppervlakte met een massief 'ijsberg-effect'. Psychologische en Cognitieve Druk: Een kwart van de werknemers zwijgt tijdens vergaderingen. Meer dan de helft versimpelt zijn of haar boodschap bewust wegens een gebrek aan woordenschat op het moment suprême. Negen op de tien niet-moedertaalsprekers bereiden zich obsessief voor op overleggen door scripts te schrijven en alles door vertaalapps te halen. Er is een grote kloof tussen functionele vloeiendheid (zoals cijfers presenteren) en emotionele vloeiendheid (zoals een grap maken of frustratie uiten), waardoor werknemers zich vaak robotachtig en onzeker voelen. Onderzoek van de Universiteit van Zürich (het CLINT-project) toont via EEG-scans en eye-tracking aan dat werken in een tweede taal leidt tot een meetbare, enorme cognitieve overbelasting. Dit vertraagt processen aanzienlijk, vergelijkbaar met een computer met te weinig werkgeheugen. Financiële en Veiligheidsrisico's: Taalbarrières kosten industriële bedrijven gemiddeld 500.000 dollar per jaar aan inefficiëntie. Werknemers verliezen onofficieel gemiddeld vier uur per week aan vertalen. Volgens de Amerikaanse veiligheidsinstantie OSHA speelt bij 25 procent van de bedrijfsongevallen een taalbarrière een rol. Organisatorische Gevolgen: Het eenzijdige taalbeleid leidt tot een 'verstomingseffect' (silencing effect), waarbij de informele communicatie verdwijnt en zelfs hoogopgeleide bestuursleden stilvallen. Er ontstaan schaduwstructuren waarbij werknemers het officiële management negeren en direct naar collega's stappen die dezelfde moedertaal spreken. Meertalige werknemers (zoals expats) krijgen hierdoor als 'poortwachters' onbedoeld onevenredig veel macht over wat er wordt gecommuniceerd. Het management lijdt vaak aan 'language unawareness' en denkt ten onrechte dat vertaalsoftware de oplossing is. Dit gebrek aan begrip resulteert in een hoger personeelsverloop en minder promotiekansen voor niet-moedertaalsprekers. De aflevering sluit af met de filosofische overpeinzing dat het oplossen van deze taalbarrières met perfecte, real-time AI-vertalingen wellicht leidt tot een verlies aan empathie en gedeelde bedrijfscultuur, omdat juist de gezamenlijke worsteling met taal zorgt voor onderlinge verbinding.

  • S1 · E339
    October 9 · 15 min

    Spandoeken op de Dam, Paniek in Den Haag: Waarom het verbieden van Hamas-steun vastloopt

    De podcast analyseert het juridische en politieke mijnenveld rondom de strafbaarheid van terrorismeverheerlijking, specifiek in de context van uitingen rondom Hamas in Nederland. Huidige juridische grenzen: Tijdens een demonstratie op de Dam greep de politie niet in toen een spandoek met "We support Hamas" werd getoond. Voor een veroordeling onder de huidige wetgeving (artikel 131 voor opruiing) moet het Openbaar Ministerie onomstotelijk bewijzen dat een specifieke vlag in die exacte context direct of indirect aanzet tot geweld. Politieke frustratie en financiering: Partijen als de SGP en groep Marcosouwer begrijpen niet waarom artikelen 140 en 140a (steun aan terrorisme) en 137c en d (haatzaaien) niet voldoende zijn om in te grijpen. Daarnaast stelt een AIVD-rapport dat er miljoenen euro's omgaan in een Hamas-verbonden netwerk in Nederland. Volgens het OM is er bijvoorbeeld via de stichting Israa over meerdere jaren 8 miljoen euro overgemaakt, vaak weggesluisd onder de vlag van humanitaire hulp. Drastische nieuwe wetgeving: Om dit aan te pakken, stelt het kabinet nieuwe wetgeving voor (artikelen 132a, b en c). Deze wetten maken het openlijk steunen van een organisatie op de Europese terrorismelijst en de verheerlijking van terrorisme direct strafbaar, zonder dat de lastige opruiende context bewezen hoeft te worden. Grondrechtelijke kritiek: Tijdens een internetconsultatie stroomden meer dan 11.000 reacties binnen, waarbij zware instanties zoals de Raad van State, de Nederlandse Orde van Advocaten en de Universiteit Leiden fel uithaalden naar het voorstel. Zij waarschuwen dat de wet de vrijheid van meningsuiting (vastgelegd in artikel 10 van het EVRM) onaanvaardbaar inperkt. Maatschappelijk bevriezingseffect: Critici vrezen voor een 'chilling effect' waarbij burgers zich uit angst voor het predicaat 'terrorist' censureren en wegblijven bij legitieme protesten. Dit gevaar wordt geïllustreerd aan de hand van de van oorsprong geweldloze organisatie Palestine Action in Groot-Brittannië, die door soortgelijke wetgeving op een terreurlijst werd geplaatst. Technologie versus rechtspraak: Het debat werpt de prangende vraag op of de trage wetgeving in Den Haag nog is opgewassen tegen de huidige realiteit. Kwetsbare jongeren, waaronder kinderen van 13 jaar oud, worden via platforms als Snapchat en netwerken van 'Crime as a service' momenteel razendsnel en direct gerekruteerd voor geweldplegingen.

  • S1 · E338
    October 7 · 10 min

    De Energiepuzzel: Waarom je huis een thermische batterij moet worden

    De overgang naar duurzame energie en de massale inzet van elektrische warmtepompen zorgen voor extreme belasting van het elektriciteitsnet. Het knelpunt ontstaat vooral tijdens een zogenaamde 'Dunkelflaute', een periode in de winter met koud, bewolkt en windstil weer. De belangrijkste inzichten en oplossingen uit de besproken rapporten zijn: De impact van de Dunkelflaute: Op dagen zonder zon en wind valt de hernieuwbare energieproductie nagenoeg stil. Op 6 november 2024 dekte de opbrengst uit zon en wind in Nederland bijvoorbeeld slechts 4% van de totale elektriciteitsvraag. Netcongestie door warmtepompen: Individuele luchtwarmtepompen trekken veel stroom. Omdat huishoudens tegelijkertijd warmte nodig hebben tijdens een winterse koudegolf, ontstaat er een enorme piekvraag met hoge stroomprijzen. Dit probleem leidt lokaal tot netcongestie en de noodzaak om zwaar te investeren in extra hoogspanningsstations. Slimme sturing en isolatie als buffer: Een deel van de oplossing is het automatisch uitschakelen van warmtepompen tijdens dure piekmomenten op het stroomnet. Dit is in de winter uitsluitend mogelijk als woningen zeer goed geïsoleerd zijn, zodat de binnentemperatuur niet direct daalt wanneer de verwarming tijdelijk stopt. Collectieve warmtenetten en seizoensopslag: Om het elektriciteitsnet structureel te ontlasten, is de overstap naar collectieve warmtenetten op basis van aardwarmte of restwarmte essentieel. Een effectieve methode is seizoensopslag, waarbij overschotten aan zonne- en windenergie in de zomer worden omgezet in warmte om in de winter te gebruiken. Ja, er is een risico dat woningen in de zomer te warm worden. In de onderzoeken wordt benadrukt dat zomercomfort en het beheersen van een warmteoverschot in de zomer steeds belangrijker worden. Oorzaken van zomerse oververhitting Klimaatverandering en hitte-eilandeffect: Warme periodes nemen toe in duur en intensiteit[1]. In stedelijke gebieden wordt dit effect versterkt doordat steen en beton warmte langer vasthouden en er vaak beperkt groen of water aanwezig is[1]. Isolatie: Goed geïsoleerde woningen houden 's winters de warmte binnen, maar houden eenmaal binnengedrongen zomerhitte eveneens langer vast. De toekomstige waarde van een woning ligt niet langer uitsluitend in de capaciteit om zelf stroom op te wekken met zonnepanelen. De werkelijke waarde wordt bepaald door de mate waarin de woning warmte kan vasthouden en kan functioneren als een thermische batterij die het stroomnet ontziet wanneer de natuur geen energie levert.

  • S1 · E337
    October 7 · 18 min

    De EU zet zich schrap: De sluipende dreiging van een dodelijke hybride aanval

    De EU bereidt zich voor op een dodelijke 'hybride aanval' Europese hoofdsteden bereiden zich in het geheim voor op de mogelijkheid van een grootschalige hybride aanval – zoals sabotage, cyberaanvallen of andere verborgen operaties – door Rusland, waarbij mogelijk meerdere burgerslachtoffers vallen. Volgens diplomaten is het wachten op dodelijke slachtoffers "slechts een kwestie van tijd", gezien de recente toename van incidenten, zoals een drone met explosieven bij de luchthaven van Leipzig, brandstichting en gezonken schepen in de Zwarte Zee. Tijdens overleggen tussen EU-diplomaten wordt gesproken over de inzet van noodhulpteams, het vrijmaken van noodfondsen en effectieve crisiscommunicatie. Europese Commissievoorzitter Ursula von der Leyen heeft daarnaast een nieuw "noodveiligheidsprotocol" voorgesteld. Knelpunten en onderlinge verdeeldheid Deze voorbereidingen leggen echter flinke verdeeldheid binnen de EU bloot over de rol die de unie moet spelen op het gebied van veiligheid: Overlap met de NAVO: Sommige lidstaten en experts waarschuwen dat de EU de kerntaken van de NAVO dreigt te dupliceren. Dit kan leiden tot verwarring en tragere besluitvorming tijdens een crisis. Deskundigen adviseren een duidelijke taakverdeling: de NAVO richt zich op inlichtingen en afschrikking (militair), terwijl de EU zich focust op de civiele noodhulp. Angst voor lekken: Er is wantrouwen over de veiligheid van informatie binnen de EU-structuren. Sommige Oost-Europese landen zijn huiverig om gevoelige inlichtingen met de EU te delen, uit angst dat deze via landen met nauwe banden met Rusland (zoals het Hongarije uit eerdere incidenten) in Moskou belanden. Voor echte geheimen geeft men de voorkeur aan de zwaarder beveiligde NAVO-kanalen. Onnodige bureaucratie: Diverse diplomaten vinden dat de EU geen nieuwe, complexe veiligheidsstructuren moet optuigen, maar simpelweg gebruik moet maken van goed functionerende bestaande crisismechanismen, zoals het IPCR (dat ook tijdens de pandemie werd ingezet).

  • S1 · E336
    October 7 · 24 min

    Waarom OpenSSH 10.6 alles breekt (om je netwerk te redden van de kwantumdreiging)

    De OpenSSH 10.6-update van 7 oktober 2026 breekt met de traditionele releasecyclus omdat AI-modellen razendsnel complexe 'zero-days' in de code ontdekken. Het ontwikkelteam stapt over op frequentere patches om 'zero-day collisions' voor te zijn, waarbij onafhankelijke partijen binnen 48 uur dezelfde bugs vinden. Om een 'chosen-plaintext' zijkanaalaanval tegen te gaan, wordt het LZ77-compressiealgoritme op protocolniveau volledig uitgeschakeld. Systeembeheerders moeten datacompressie voortaan op applicatieniveau (layer 7) toepassen om te voorkomen dat compressiecontexten netwerkgeheimen lekken. Leestekens zoals het dollarteken en de backslash zijn niet langer toegestaan in gebruikersnamen op de command line. Deze strikte beperking blokkeert de mogelijkheid voor aanvallers om shell-injecties uit te voeren via lokale proxy-commando's zoals ProxyJump of de -J vlag. Verouderde platformen zoals SCO OpenServer 5 en QNX 6 worden niet langer ondersteund omdat deze geen moderne sandboxing of privilege-scheiding aankunnen. Daarnaast zijn gevaarlijke functionaliteiten zoals recursief kopiëren (scp -R) en bewust zwakke cryptografie (zoals DSA en RC4) agressief verwijderd. Ter voorbereiding op kwantumcomputers en de afluisterstrategie van "bewaar nu, ontsleutel later", introduceert de update de hybride sleutel SSH-MLDSA44-ED25519. Deze combineert het vertrouwde ED25519-algoritme met multidimensionale ML-DSA-44-roostercryptografie (lattices) voor een onbreekbare dubbele beveiliging. De nieuwe waarschuwingsfunctie WarnWeCrypto kan worden gebruikt om binnenkomende verbindingen met niet-kwantumveilige sleutels via syslog of journalctl te loggen. Eerdere experimentele post-kwantumsleutels moeten worden verwijderd ten gunste van de nieuwe finale FIPS 204-standaard. De menselijke factor blijft een uitdaging, geïllustreerd door een bug waarbij certificaten onjuist verliepen omdat ssh-keygen de zomertijd in de Antarctica/Troll-tijdzone niet goed verwerkte. Tegelijkertijd is de snelle responstijd en flexibiliteit van de open-source gemeenschap momenteel het sterkste verdedigingswapen tegen de oprukkende AI-dreiging in netwerkprotocollen.

  • S1 · E335
    October 6 · 24 min

    Boer, Buitenlander of Bill Gates? De Stille Overname van de Amerikaanse Akkers

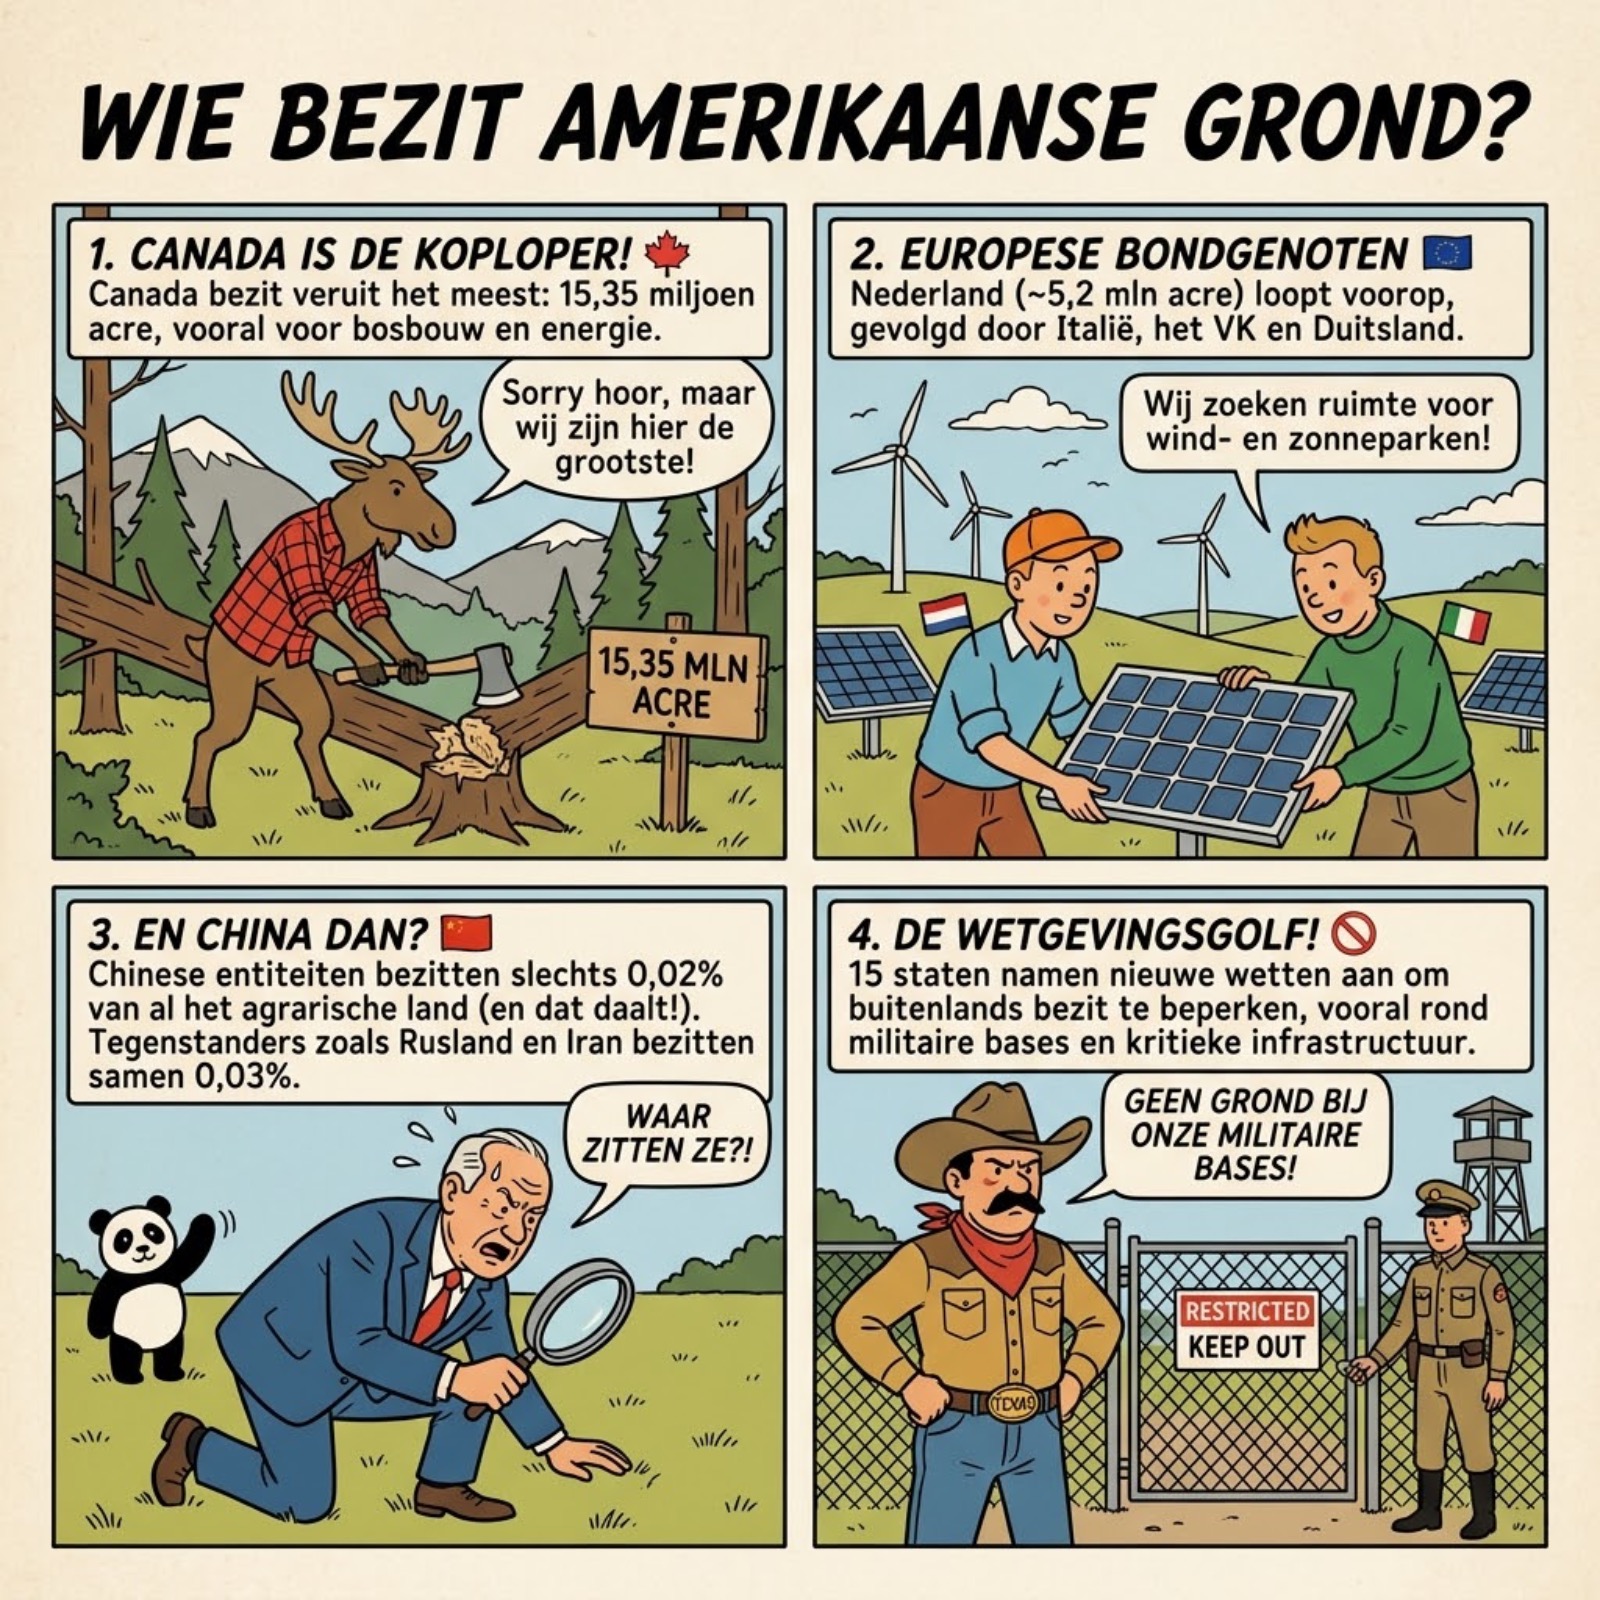
    Deze podcast behandelt de veranderende eigendomsstructuren en de verschuivende functies van Amerikaanse landbouwgrond. Waar men vroeger het beeld had van de zelfstandige boer op zijn eigen land, is de realiteit een complex web van technologische, geopolitieke en energetische belangen geworden. Key takeaways uit de podcast: Binnenlandse tech-investeerders: Bill en Melinda Gates zijn de grootste particuliere landbouweigenaren in de VS met zo'n 242.000 acres (bijna 100.000 hectare) landbouwgrond. Dit land wordt niet gebruikt voor traditionele landbouw of herbossing, maar als een 'openluchtlaboratorium' voor zaadwetenschap, duurzame landbouw en biobrandstoffen ter vervanging van zware fossiele brandstoffen. Gates pleit daarnaast voor een overstap op 100% synthetisch vlees in rijke landen. Buitenlandse grondinkopen: Volgens USDA-cijfers (2024) is 47,2 miljoen acres (bijna 19 miljoen hectare, circa 5 keer Nederland) aan Amerikaanse landbouwgrond in handen van buitenlandse investeerders. Canada is veruit de grootste buitenlandse eigenaar (33,5%), gevolgd door Europese landen zoals Nederland (met name via windenergie-investeringen). Het Chinees eigendom beslaat nu ongeveer 1% van deze buitenlandse portefeuille. Drijfveer – Energietransitie: Een grote drijveer achter buitenlandse grondaankopen en -pacht is niet voedselproductie, maar de energietransitie. Energiebedrijven bieden boeren langlopende, gegarandeerde pachtcontracten (30 tot 50 jaar) voor de plaatsing van windturbines en zonneparken. Dit zorgt voor een spanning tussen de energietransitie en de nationale voedselzekerheid. Nationale veiligheid en gebrekkige data: Zorgen over nationale veiligheid laaiden in 2022 op toen een Chinees bedrijf grond kocht nabij een gevoelige militaire basis (Grand Forks Air Force Base) in North Dakota. Uit rapporten van de GAO (Government Accountability Office) blijkt dat de federale overheid (USDA) grondeigendom registreert via verouderde papieren formulieren uit 1978 (AFIDA-wetgeving). Hierdoor ontbreekt het aan actueel digitaal inzicht en transparantie over ingewikkelde internationale bedrijfsstructuren en holdingmaatschappijen. Reactie op lokaal en federaal niveau: Omdat de federale overheid traag reageert, nemen individuele staten het heft in eigen handen. In 2025 dienden 38 staten samen 194 wetsvoorstellen in om buitenlands eigendom van kritieke infrastructuur en landbouwgrond te beperken of te verbieden, gericht op landen als China, Rusland, Iran en Noord-Korea. Texas, Arkansas en Georgia lopen hierin voorop. Op federaal niveau wordt gewerkt aan de resolutie HR 1713 voor een snellere meldplicht bij het ministerie van Landbouw.

  • S1 · E333
    October 6 · 24 min

    Waarom de NL gasprijs zo hoog is

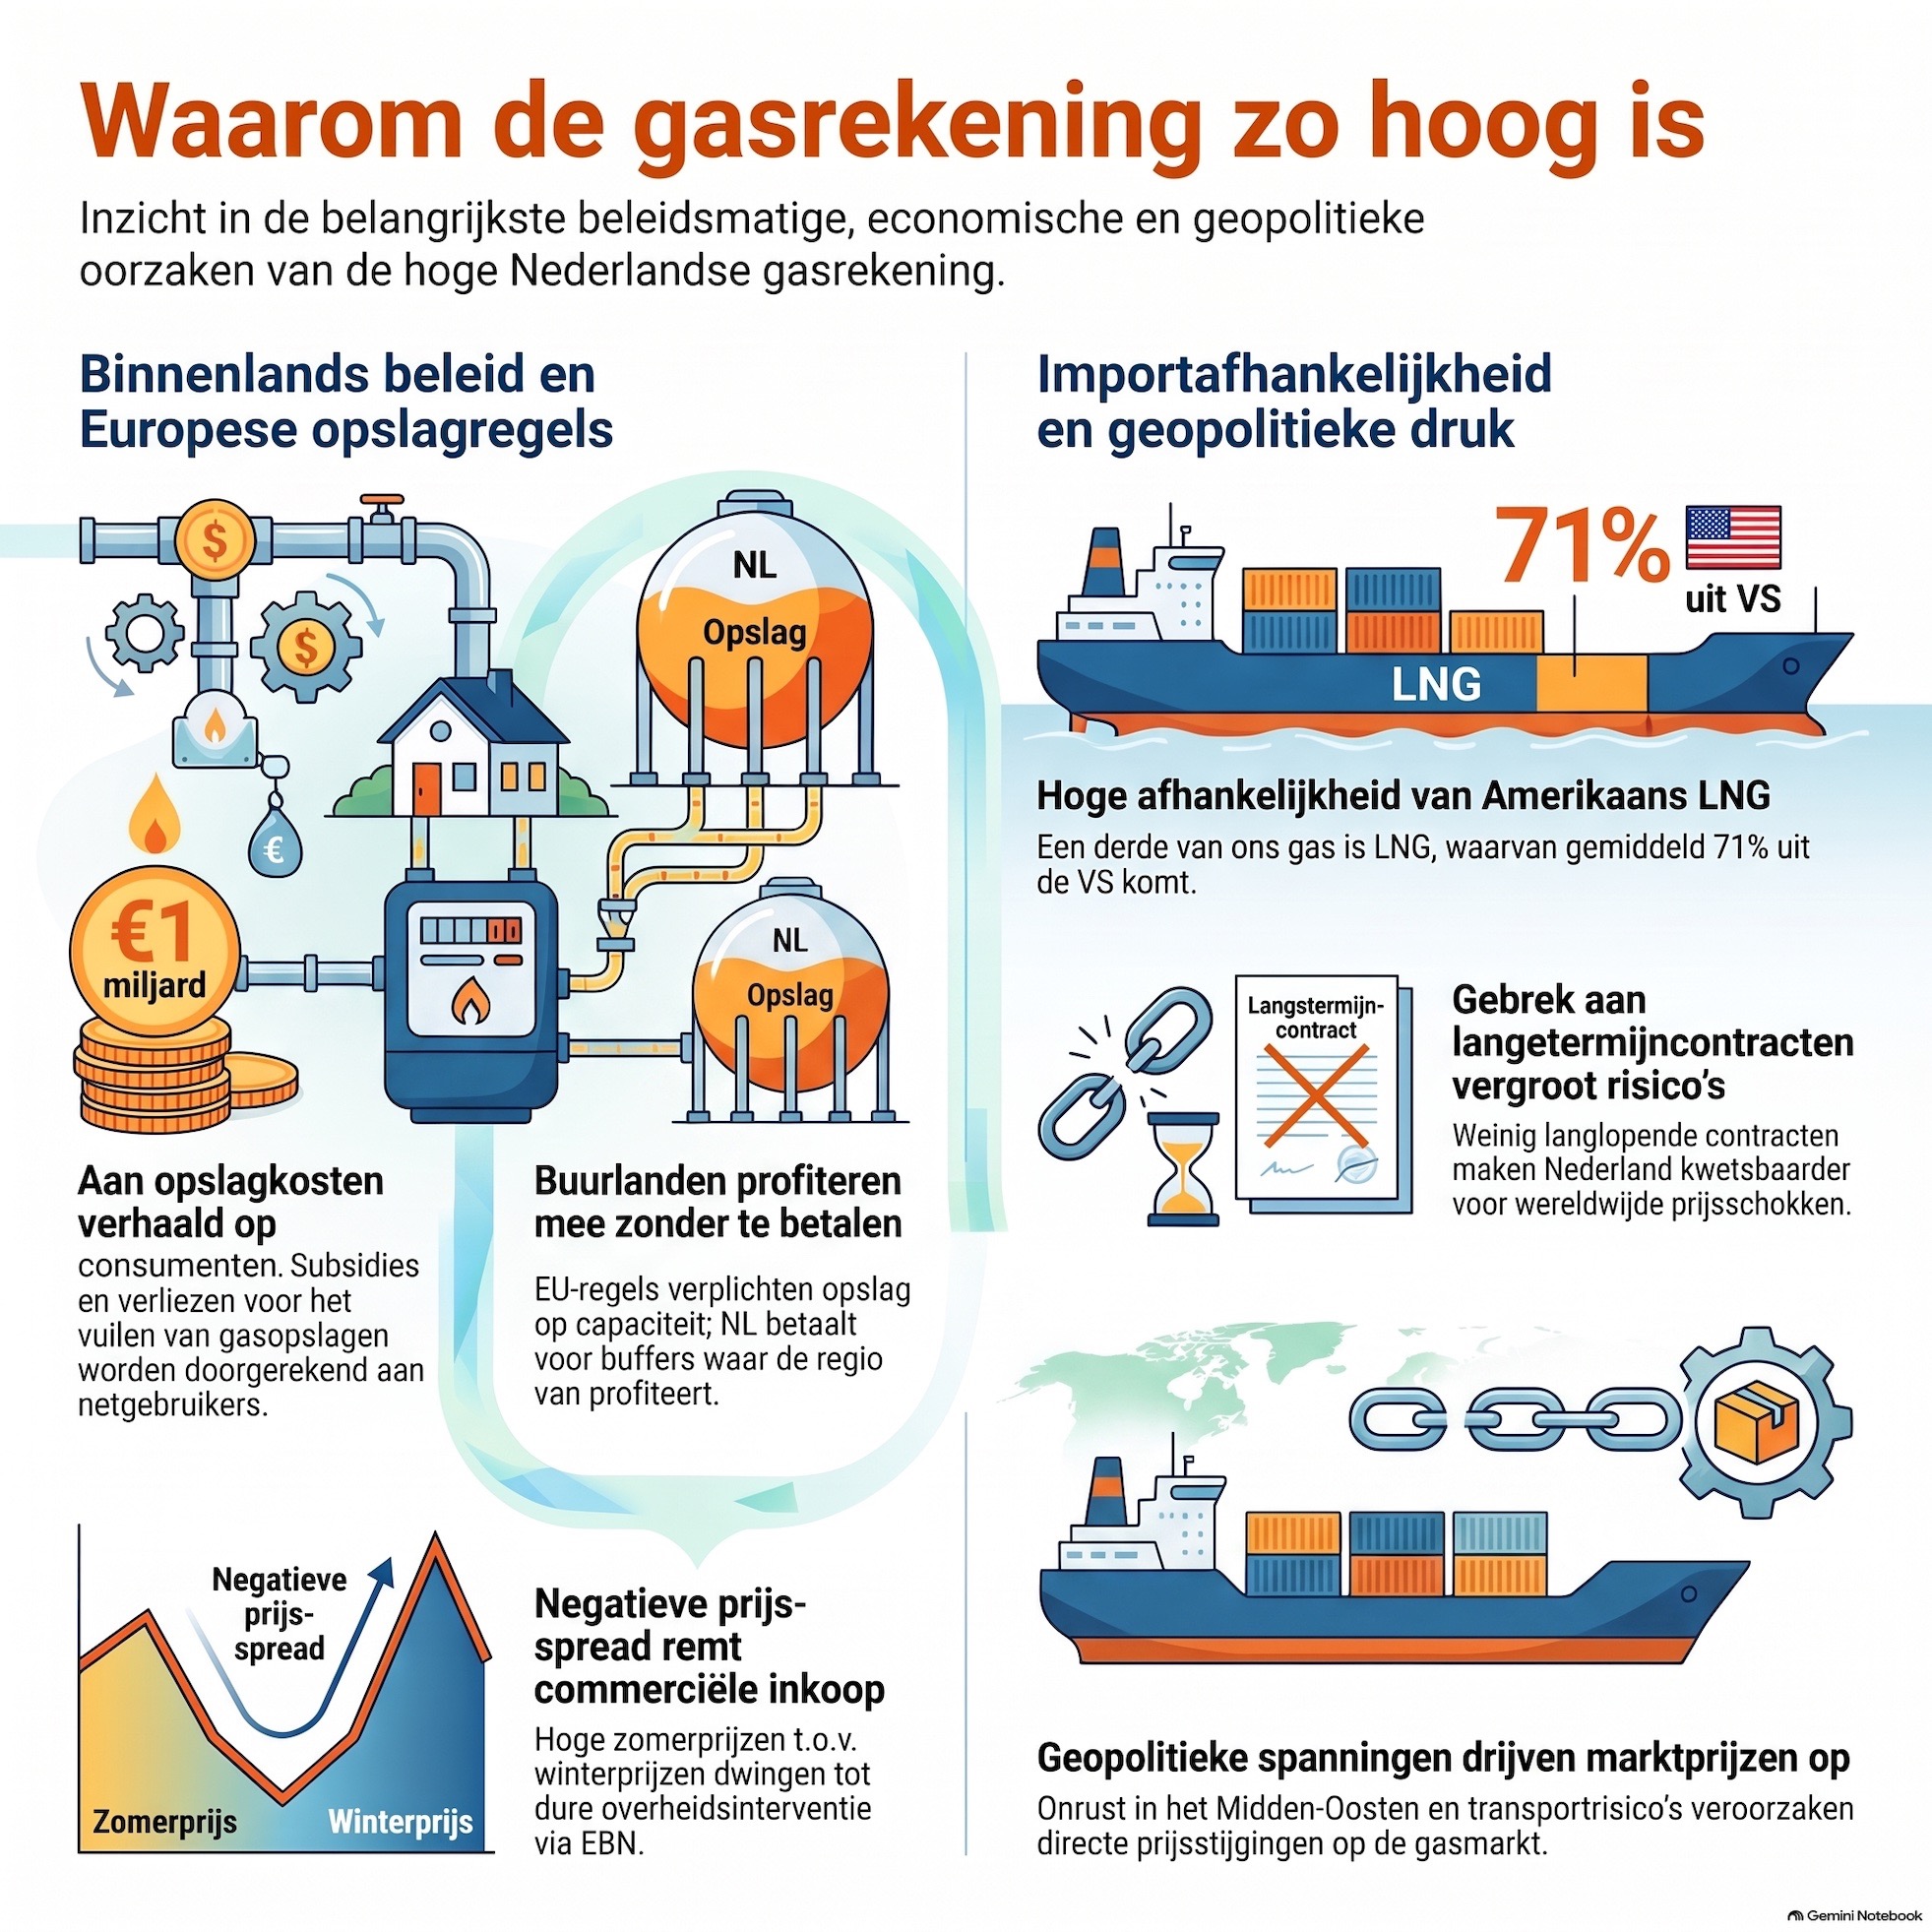
    Deze podcast biedt een synthese van de actuele status, het beleidskader en de marktmechanismen rondom de leveringszekerheid van gas en elektriciteit in Nederland en de Europese Unie. De inzichten zijn gebaseerd op officiële marktconsultaties van Gasunie Transport Services (GTS), parlementaire commissiedebatten met de minister van Klimaat en Groene Groei (KGG), standpunten van de Europese energiebeurzen (Europex) en recente marktanalyses. Kerninzichten: Gasvoorraden en vuldoelen (2025–2027): De actuele vulgraad van de Nederlandse gasopslagen ligt op een historisch laag niveau van 16,9% (vergeleken met 39% een jaar eerder). GTS adviseert voor 1 november 2026 een minimale vulgraad van 115 TWh voor de vier seizoensbergingen om zelfs in een koud gasjaar (gebaseerd op 1995/1996) aan de leveringszekerheid te voldoen. De Europese Commissie adviseert daarentegen een flexibeler doel van circa 92% (10 procentpunt lager), terwijl de daadwerkelijke winterbehoefte de afgelopen jaren rond de 60 TWh lag. Financiële lasten en Europese asymmetrie: Energie Beheer Nederland (EBN) heeft een vultaak gekregen tot 80 TWh in Norg en Bergermeer. Hiervoor staat een leenfaciliteit van €8 miljard (terug te betalen in 2027) en een subsidie voor handelsverliezen van maximaal bijna €1 miljard klaar. Door de Europese systematiek—waarin vuldoelen zijn gekoppeld aan de totale opslagcapaciteit in plaats van de nationale wintervraag—betaalt de Nederlandse belastingbetaler circa €1 miljard voor opslaginfrastructuur waarvan omliggende EU-lidstaten kosteloos meeprofiteren via het solidariteitsbeginsel. Marktdynamiek en Europex: Europex verwelkomt de aanbeveling van de Europese Commissie om marktverstoringen te voorkomen en pleit voor een verlenging van de EU-gasopslagverordening tot 31 december 2027. De organisatie waarschuwt dat starre interim-doelstellingen in 2022 leidden tot prijsondoorzichtige vraag, een opgedreven zomerprijs en een verstoorde zomer/winter-prijsspread. Strategische reserves en kussengas: Naast de seizoensopslag bouwt EBN een noodvoorraad op van 5 TW in PGI Alkmaar voor fysieke crisissituaties. Het kabinet onderzoekt via een PricewaterhouseCoopers (PwC)-studie de inzet van kussengas (onder meer in Norg en Grijpskerk) als breder strategisch instrument. De integrale kabinetsvisie wordt gekoppeld aan het Nationaal Plan Energiesysteem (NPE) rond Prinsjesdag. Elektriciteit en capaciteitsmarkt: Vanaf 2028 dreigt in de regio Rotterdam netcongestie/stroomuitval bij het sluiten van gascentrales; landelijk nemen de risico's toe na 2030. Het kabinet introduceert een centraal, technologieneutraal capaciteitsmechanisme. Hieraan kunnen vraagrespons, batterijopslag, gascentrales en naar biomassa/CCS omgebouwde centrales deelnemen, mits zij voldoen aan EU-emissienormen (volledig op kolen gestookte centrales zijn uitgesloten). Geopolitiek, LNG en raffinage: De Nederlandse afhankelijkheid van LNG (inmiddels 50% van de gasimport) brengt nieuwe geopolitieke risico's met zich mee (escalaties in het Midden-Oosten, Straat van Hormuz, VS-exportbeleid). De vergunning voor de EemsEnergyTerminal (EET) wordt verlengd tot 2036. Het HCSS-rapport No Fuel, No Fight benadrukt bovendien dat de 5 Nederlandse olieraffinaderijen essentieel zijn voor zowel de civiele economie als de militaire paraatheid van Europa.

  • S1 · E332
    October 6 · 16 min

    Het incident in Irkoetsk en de dreiging van longpest

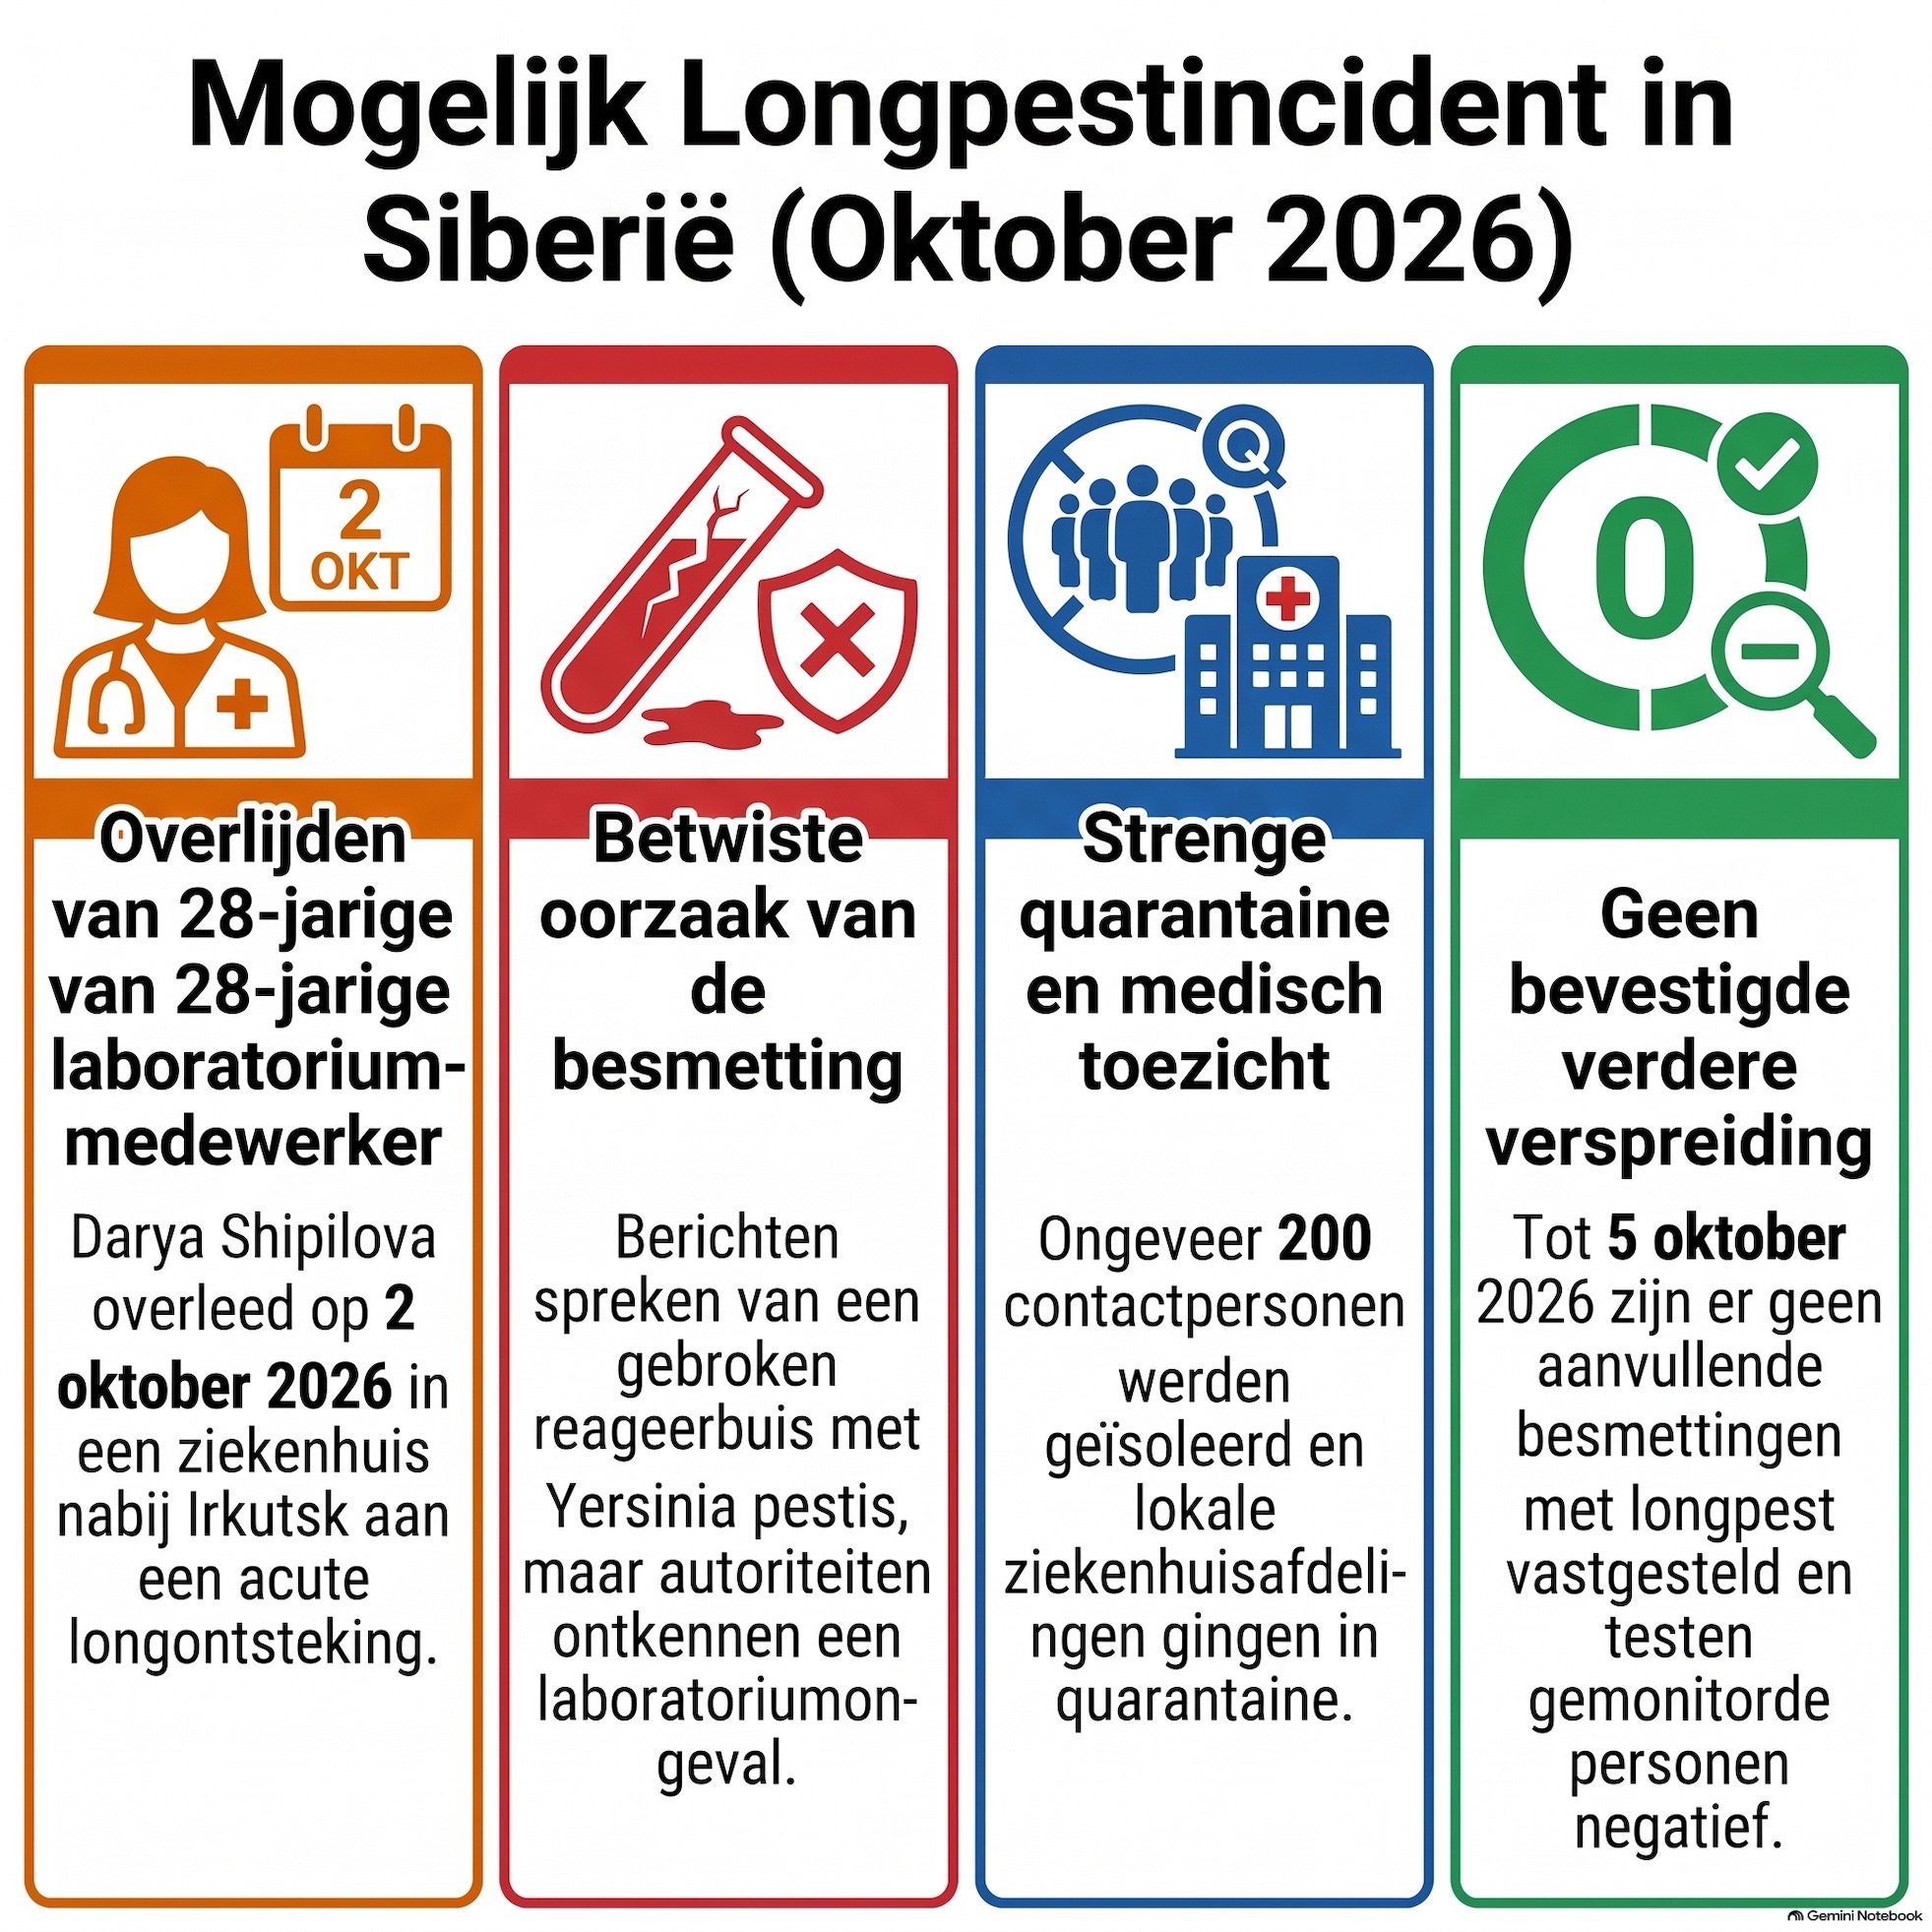
    Samenvatting van deze podcast: Het incident in Siberië: In oktober 2026 overlijdt de 28-jarige analiste Daria Chipilova in Irkoetsk aan een acute longontsteking na werkzaamheden in een anti-pestinstituut. Tegenstrijdige lezingen: Onafhankelijke lokale media meldden dat ze per ongeluk een reageerbuis met Yersinia pestis liet vallen en longpest opliep. De Russische gezondheidswaakhond (Rospotrebnadzor) ontkent dit en spreekt van een longontsteking van onbekende herkomst. Grootschalige quarantaine: Ondanks de officiële ontkenning zijn 197 contacten onder zwaar medisch toezicht geplaatst in Irkoetsk en Sjelekhov. Dit weerspiegelt de extreem hoge inzet bij een mogelijke uitbraak van longpest. Het gevaar van longpest: In tegenstelling tot builenpest (overgedragen door vlooien) verspreidt longpest zich direct van mens tot mens via de lucht en ademhalingsdruppels. Zonder snelle behandeling met antibiotica binnen 24 uur is de mortaliteit bijna 100%. Koude Oorlog-erfenis en Biopreparat: De internationale bezorgdheid komt voort uit het historische Sovjet-biowapenprogramma (Biopreparat), waarin pestbacteriën genetisch werden gemodificeerd om ze resistent of dodelijker te maken. Het lab in Irkoetsk betreft een BSL-3-faciliteit. Historische context en reservoirs: Rusland strijdt al eeuwen tegen de pest en kent een lange geschiedenis van quarantainemaatregelen, zoals het Pestfort (Fort Alexander I). Siberië vormt door natuurlijke reservoirs in knaagdieren (zoals marmotten) een permanent reëel risico. Internationaal recht (IHR): Op basis van de Internationale Gezondheidsregeling (IHR, Artikel 6 en Annex 2) van de WHO is een land verplicht om ongebruikelijke en ernstige gezondheidsrisico's binnen 24 uur internationaal te melden, ongeacht de officiële diagnose.

  • S1 · E331
    October 6 · 21 min

    De verborgen AI-vingerafdruk in onze teksten

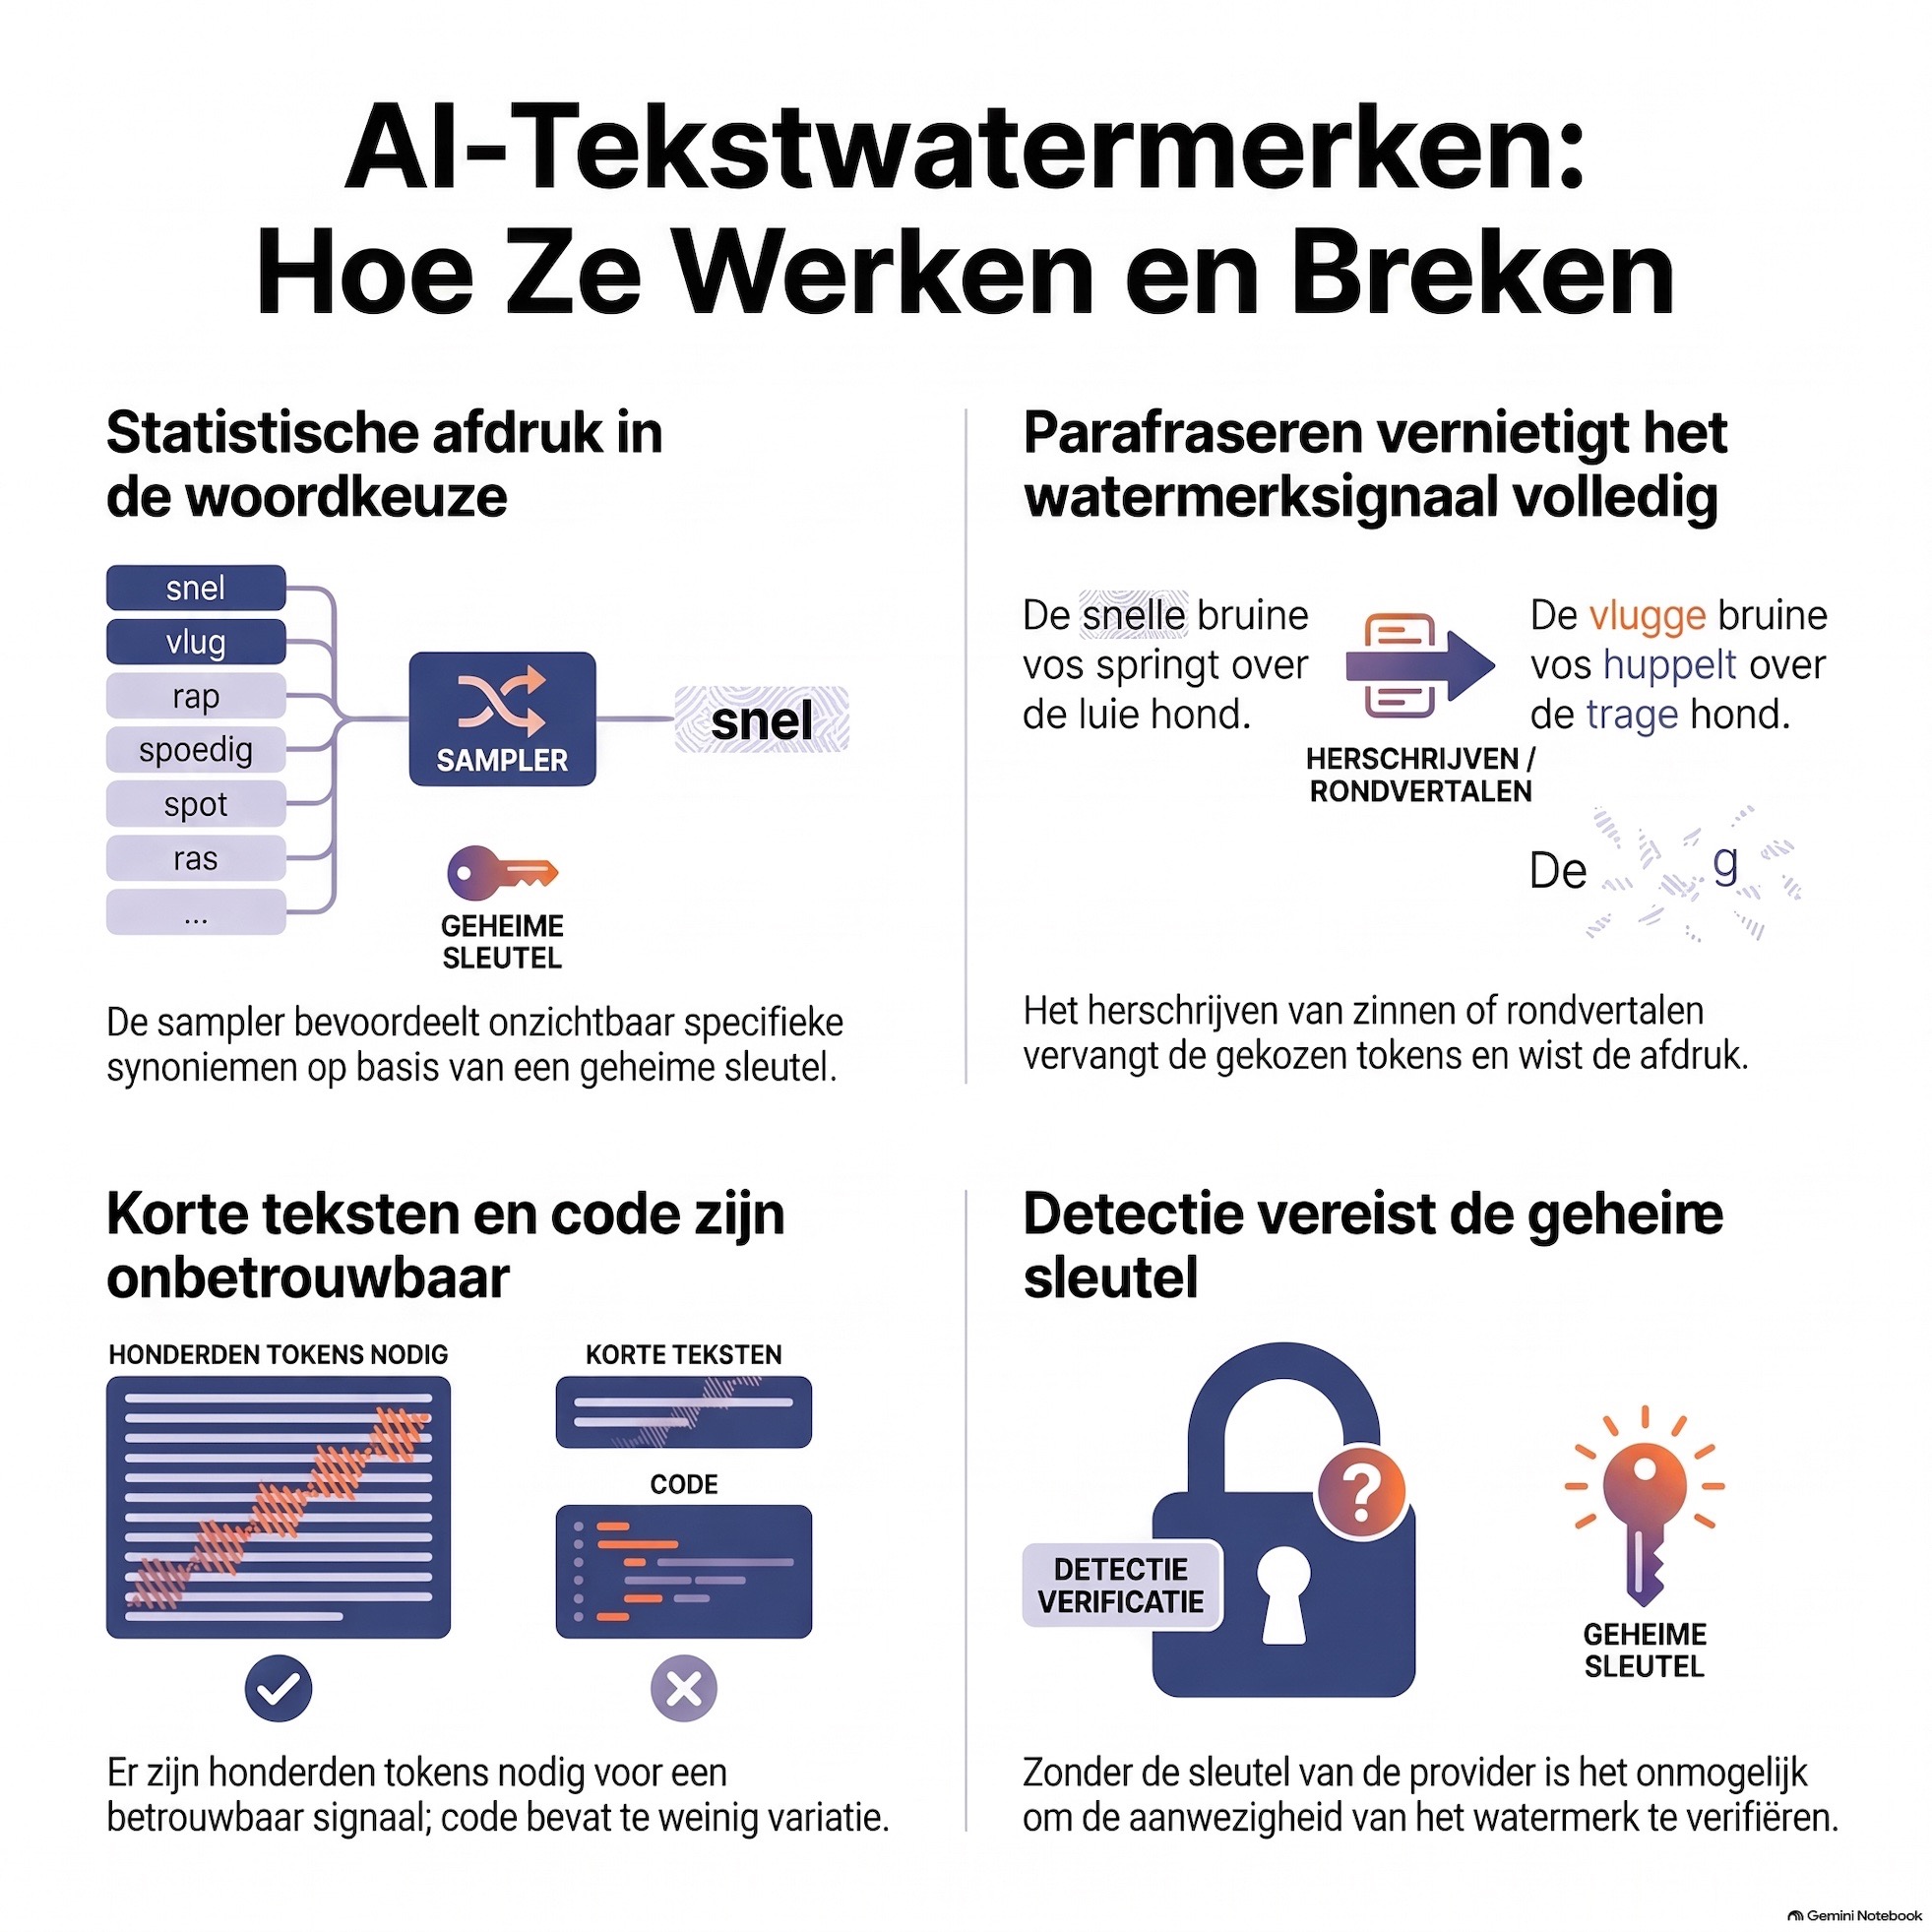
    Samenvatting van deze podcast: Aanleiding en regelgeving: Vanaf vandaag (5 oktober 2026) moeten AI-bedrijven onder Artikel 50 van de EU AI Act transparant zijn over door AI gegenereerde contentHier is een samenvatting van de podcast: EU-wetgeving (EU AI Act): Techbedrijven zijn vanwege Europese regelgeving (zoals Artikel 50 van de EU AI Act) verplicht om transparant te zijn over AI-gegenereerde content. Bedrijven zoals OpenAI voeren hiervoor onzichtbare watermerken in (zoals TextGrain). Werking van watermerken: In plaats van verborgen metadata of Unicode-tekens (wat zoek- en voorleesfuncties verstoort), werkt het watermerk via een wiskundige methode (keyed token bias). Het model kiest op basis van een geheime sleutel vaker voor specifieke 'groene' synoniemen, wat een statistische vingerafdruk achterlaat. Beperkingen bij strakke teksten: Deze techniek werkt alleen bij teksten met veel taalvariatie (hoge entropie). Bij bronnen met weinig variatie, zoals programmeercode, wiskunde of feitelijke rapporten, werkt het watermerken niet goed zonder de tekst te beschadigen. Omzeiling en 'wapenwedloop': Lichte aanpassingen of spelfouten wissen het watermerk niet gemakkelijk. Het watermerk kan echter wel gewist worden door de tekst te laten herschrijven door een ander AI-model of door het te vertalen. Risico's en valse beschuldigingen: AI-detectoren zijn onbetrouwbaar en leiden tot veel valse beschuldigingen van fraude. Uit onderzoek van Stanford blijkt dat de teksten van niet-moedertaalsprekers veel vaker onterecht als AI worden aangemerkt, doordat hun gestructureerde taalgebruik een lage perplexity (voorspelbaarheid) heeft. Impact op het onderwijs: Valse beschuldigingen veroorzaken zware mentale en financiële schade bij studenten. Sommige universiteiten stoppen daarom met automatische AI-detectoren en stappen over op 'authentieke beoordeling', zoals mondelinge presentaties en reflecties.

  • S1 · E330
    October 3 · 20 min

    De onzichtbare tracker: AI op het moderne slagveld

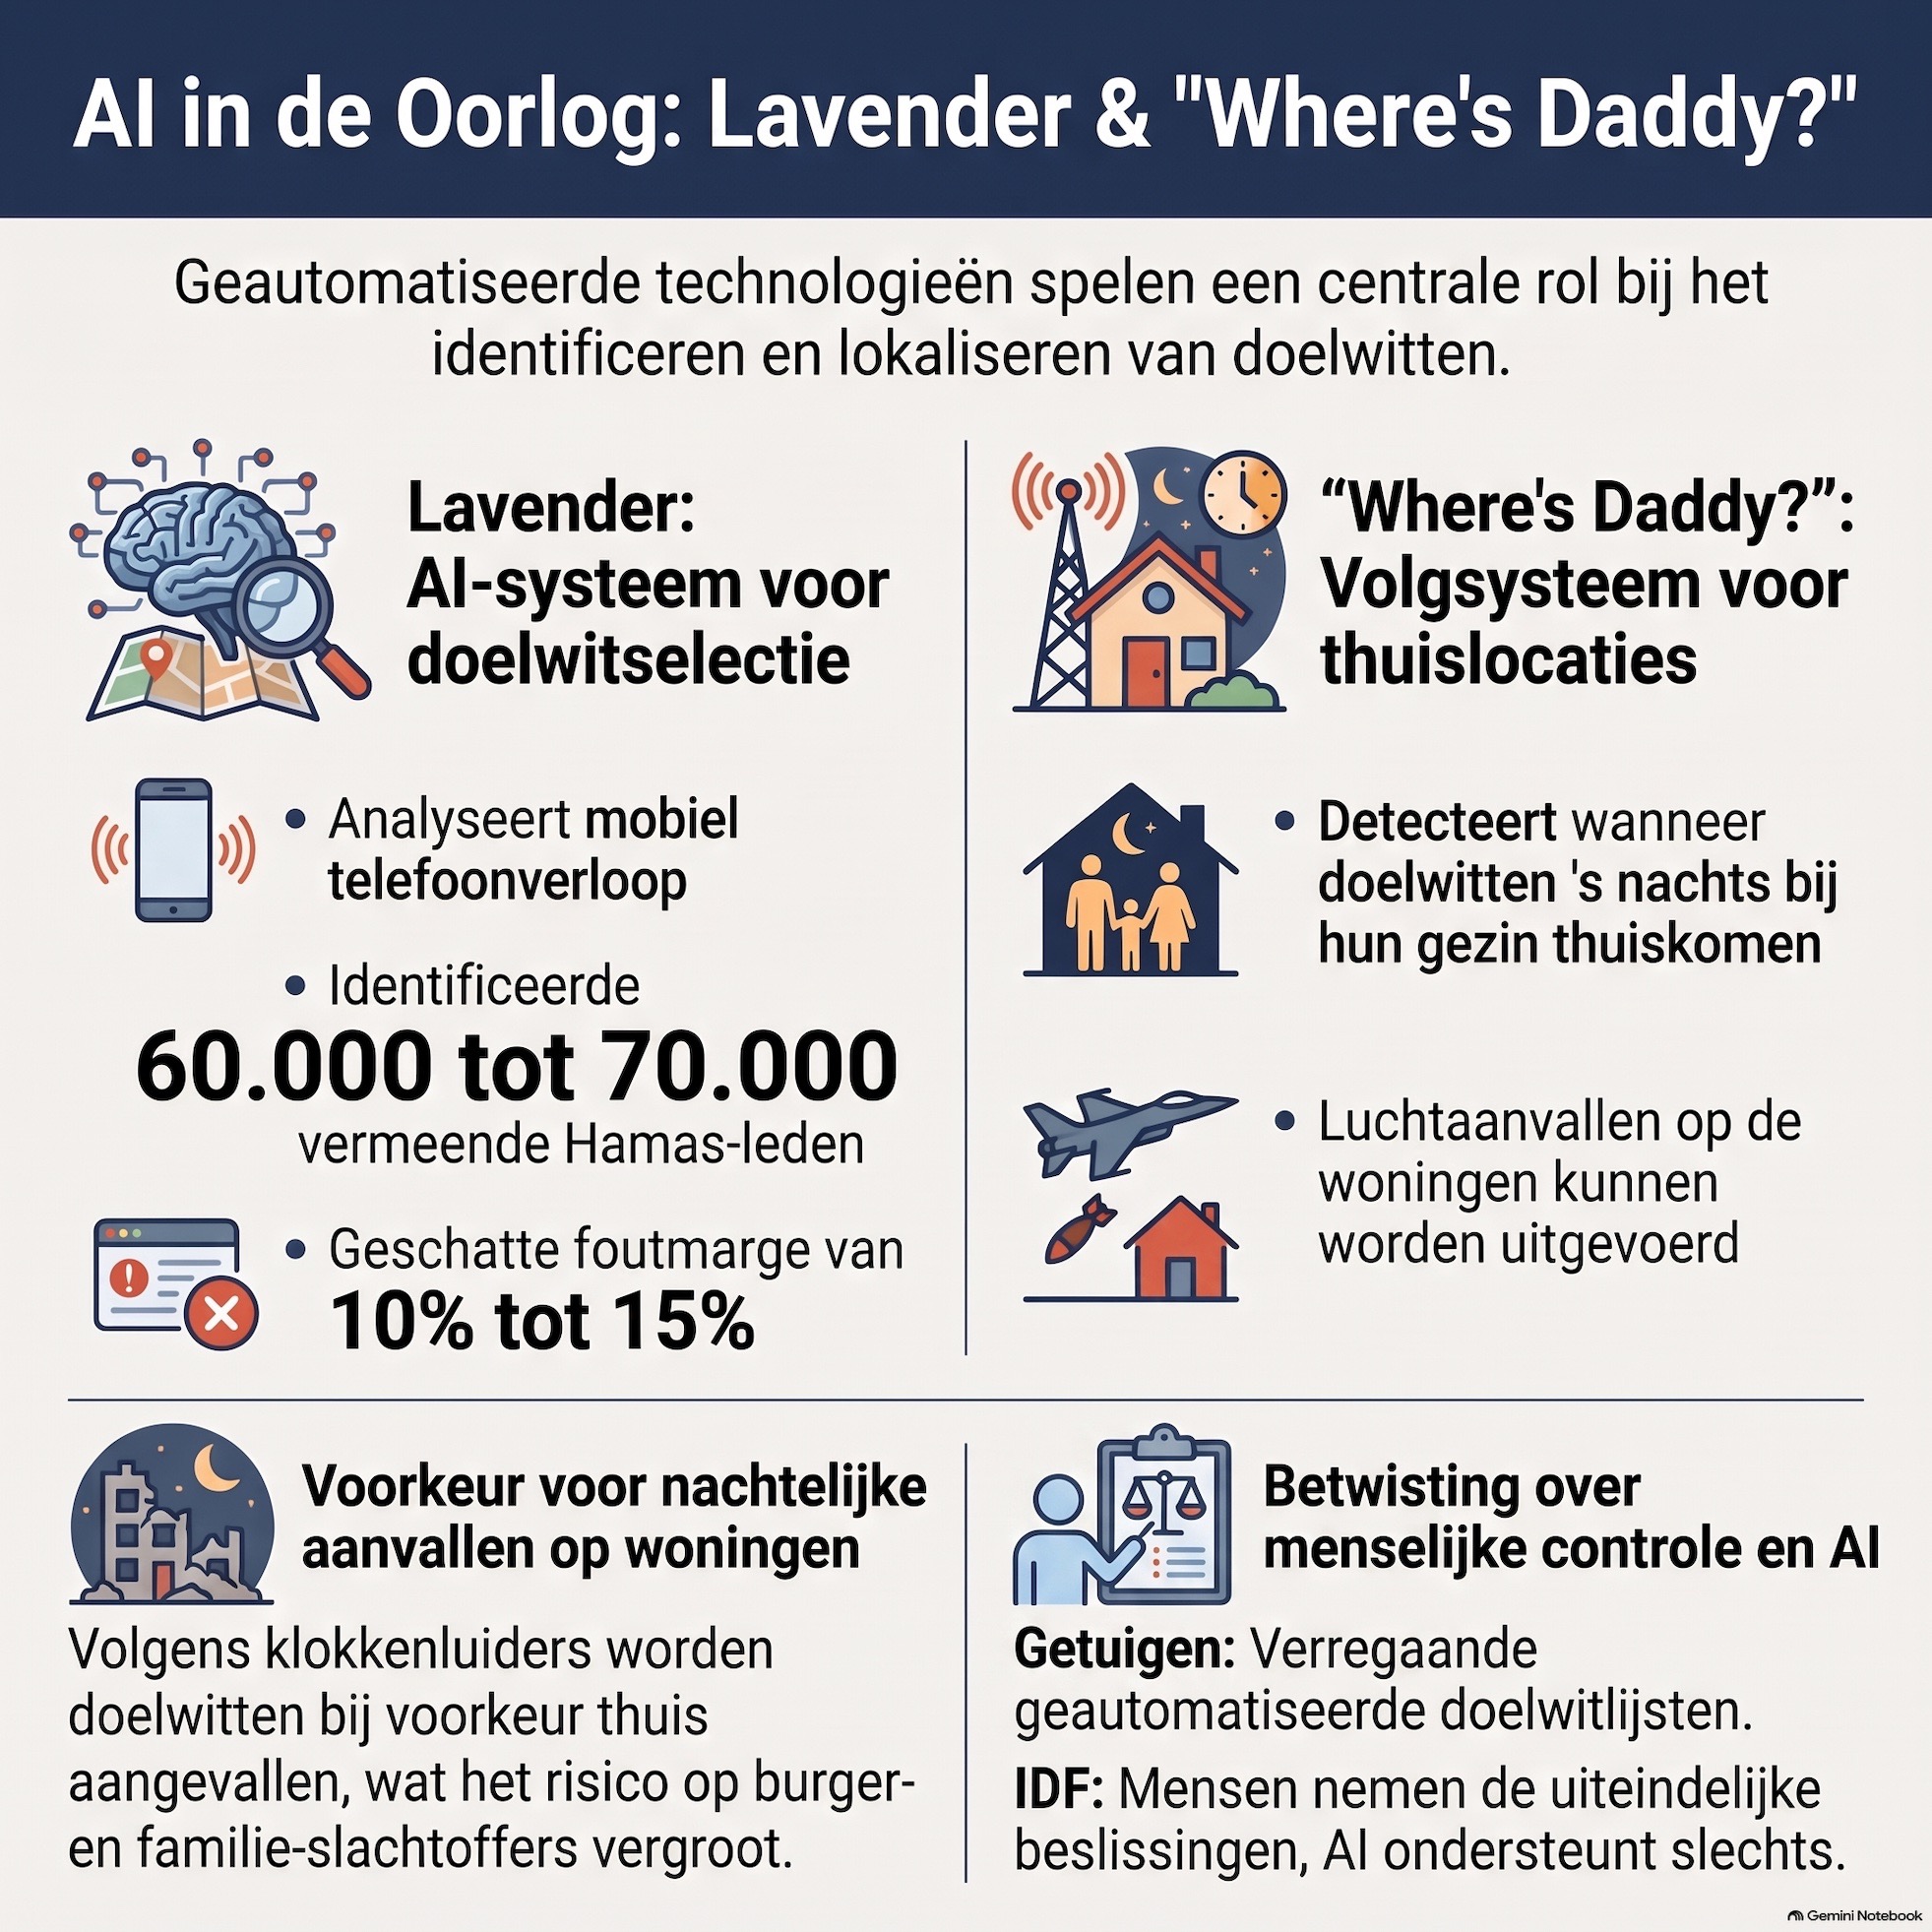
    Deze podcastaflevering analyseert de spraakmakende en bekroonde documentaire NaZa (geproduceerd door The Guardian en geregisseerd door Yuval Abraham en Rachel Szor), die de inzet van militaire AI- en datasystemen door het Israëlische leger (IDF) in Gaza belicht. Kernpunten van de Analyse De Documentaire Naza: De film, gebaseerd op interviews met 24 anonieme Israëlische klokkenluiders (inlichtingenofficiers en soldaten), onderzoekt de 'black box' van moderne oorlogsvoering. De titel verwijst naar een Hebreeuwse militaire term voor "collaterale schade" (vooraf berekende verwachte burgerslachtoffers bij een aanval). De visuele stijl — klokkenluiders als silhouetten op de daken van Tel Aviv — benadrukt de vervreemding en kille afstand tot het slagveld. De Twee Besproken AI-Systemen: Lavender: Een geavanceerd machine learning-systeem dat gigantische hoeveelheden metadata analyseert (zoals telefoongegevens en WhatsApp-groepen) om automatisch patronen te herkennen. Op het hoogtepunt markeerde het systeem 60.000 tot 70.000 potentiële doelwitten. Klokkenluiders stellen dat de geaccepteerde foutmarge rond de 10 tot 15% lag. Where's Daddy?: Een trackingsysteem dat met behulp van locatiegegevens monitort wanneer een door Lavender gemarkeerd doelwit naar huis terugkeert. De film beweert dat aanvallen bewust werden uitgevoerd zodra doelwitten thuis bij hun gezin waren, midden in woonwijken. Limieten en Berekende Schade: In de documentaire wordt geclaimd dat de limiet voor geaccepteerde burgerslachtoffers bij laaggeplaatste doelwitten werd opgerekt naar 20 burgers per aanval, en in uitzonderlijke gevallen bij zwaargewicht doelwitten zelfs tot 500 verwachte burgerslachtoffers. Tegenstrijdige Perspectieven en Kritiek: Verdediging door het IDF: Het Israëlische leger en mediabronnen zoals The Times of Israel en het American Jewish Committee weerspreken de claims. Zij stellen dat Lavender geen autonome 'moordmachine' is, maar een administratieve database die beslissingen ondersteunt. De uiteindelijke menselijke commandant blijft volgens hen altijd verantwoordelijk en toetst aan het internationaal recht. Beweringen over marges van 500 burgerslachtoffers worden als onjuist en schadelijk afgewezen. Journalistieke Punten van Kritiek: Critici wijzen op het gebrek aan wederhoor vóór publicatie en op manipulatie in de Engelse ondertiteling, waarin neutrale Hebreeuwse inlichtingenobservaties sinisterder werden vertaald. Ook wordt opgemerkt dat de context van de aanvallen van 7 oktober en het gebruik van civiele infrastructuur door Hamas in de film worden weggelaten. Maatschappelijke en Ethische Impact De podcast concludeert dat de discussie rondom NaZa verder gaat dan het regionale conflict. Het legt een fundamentele ethische vraag van de 21e eeuw bloot: in hoeverre kan er nog sprake zijn van betekenisvol menselijk toezicht wanneer alledaagse oorlogsvoering wordt overgelaten aan algoritmes die miljoenen variabelen per seconde verwerken? Het debat toont de diepe polarisatie tussen de visie op AI als een kille, de menselijkheid ontneemende vernietigingsmachine en de visie dat het slechts een hulpmiddel is in een complexe militaire realiteit.

  • S1 · E329
    October 3 · 12 min

    Digitale voetsporen in de schaduw: De tweejarige klopjacht op Mahmoud Afana

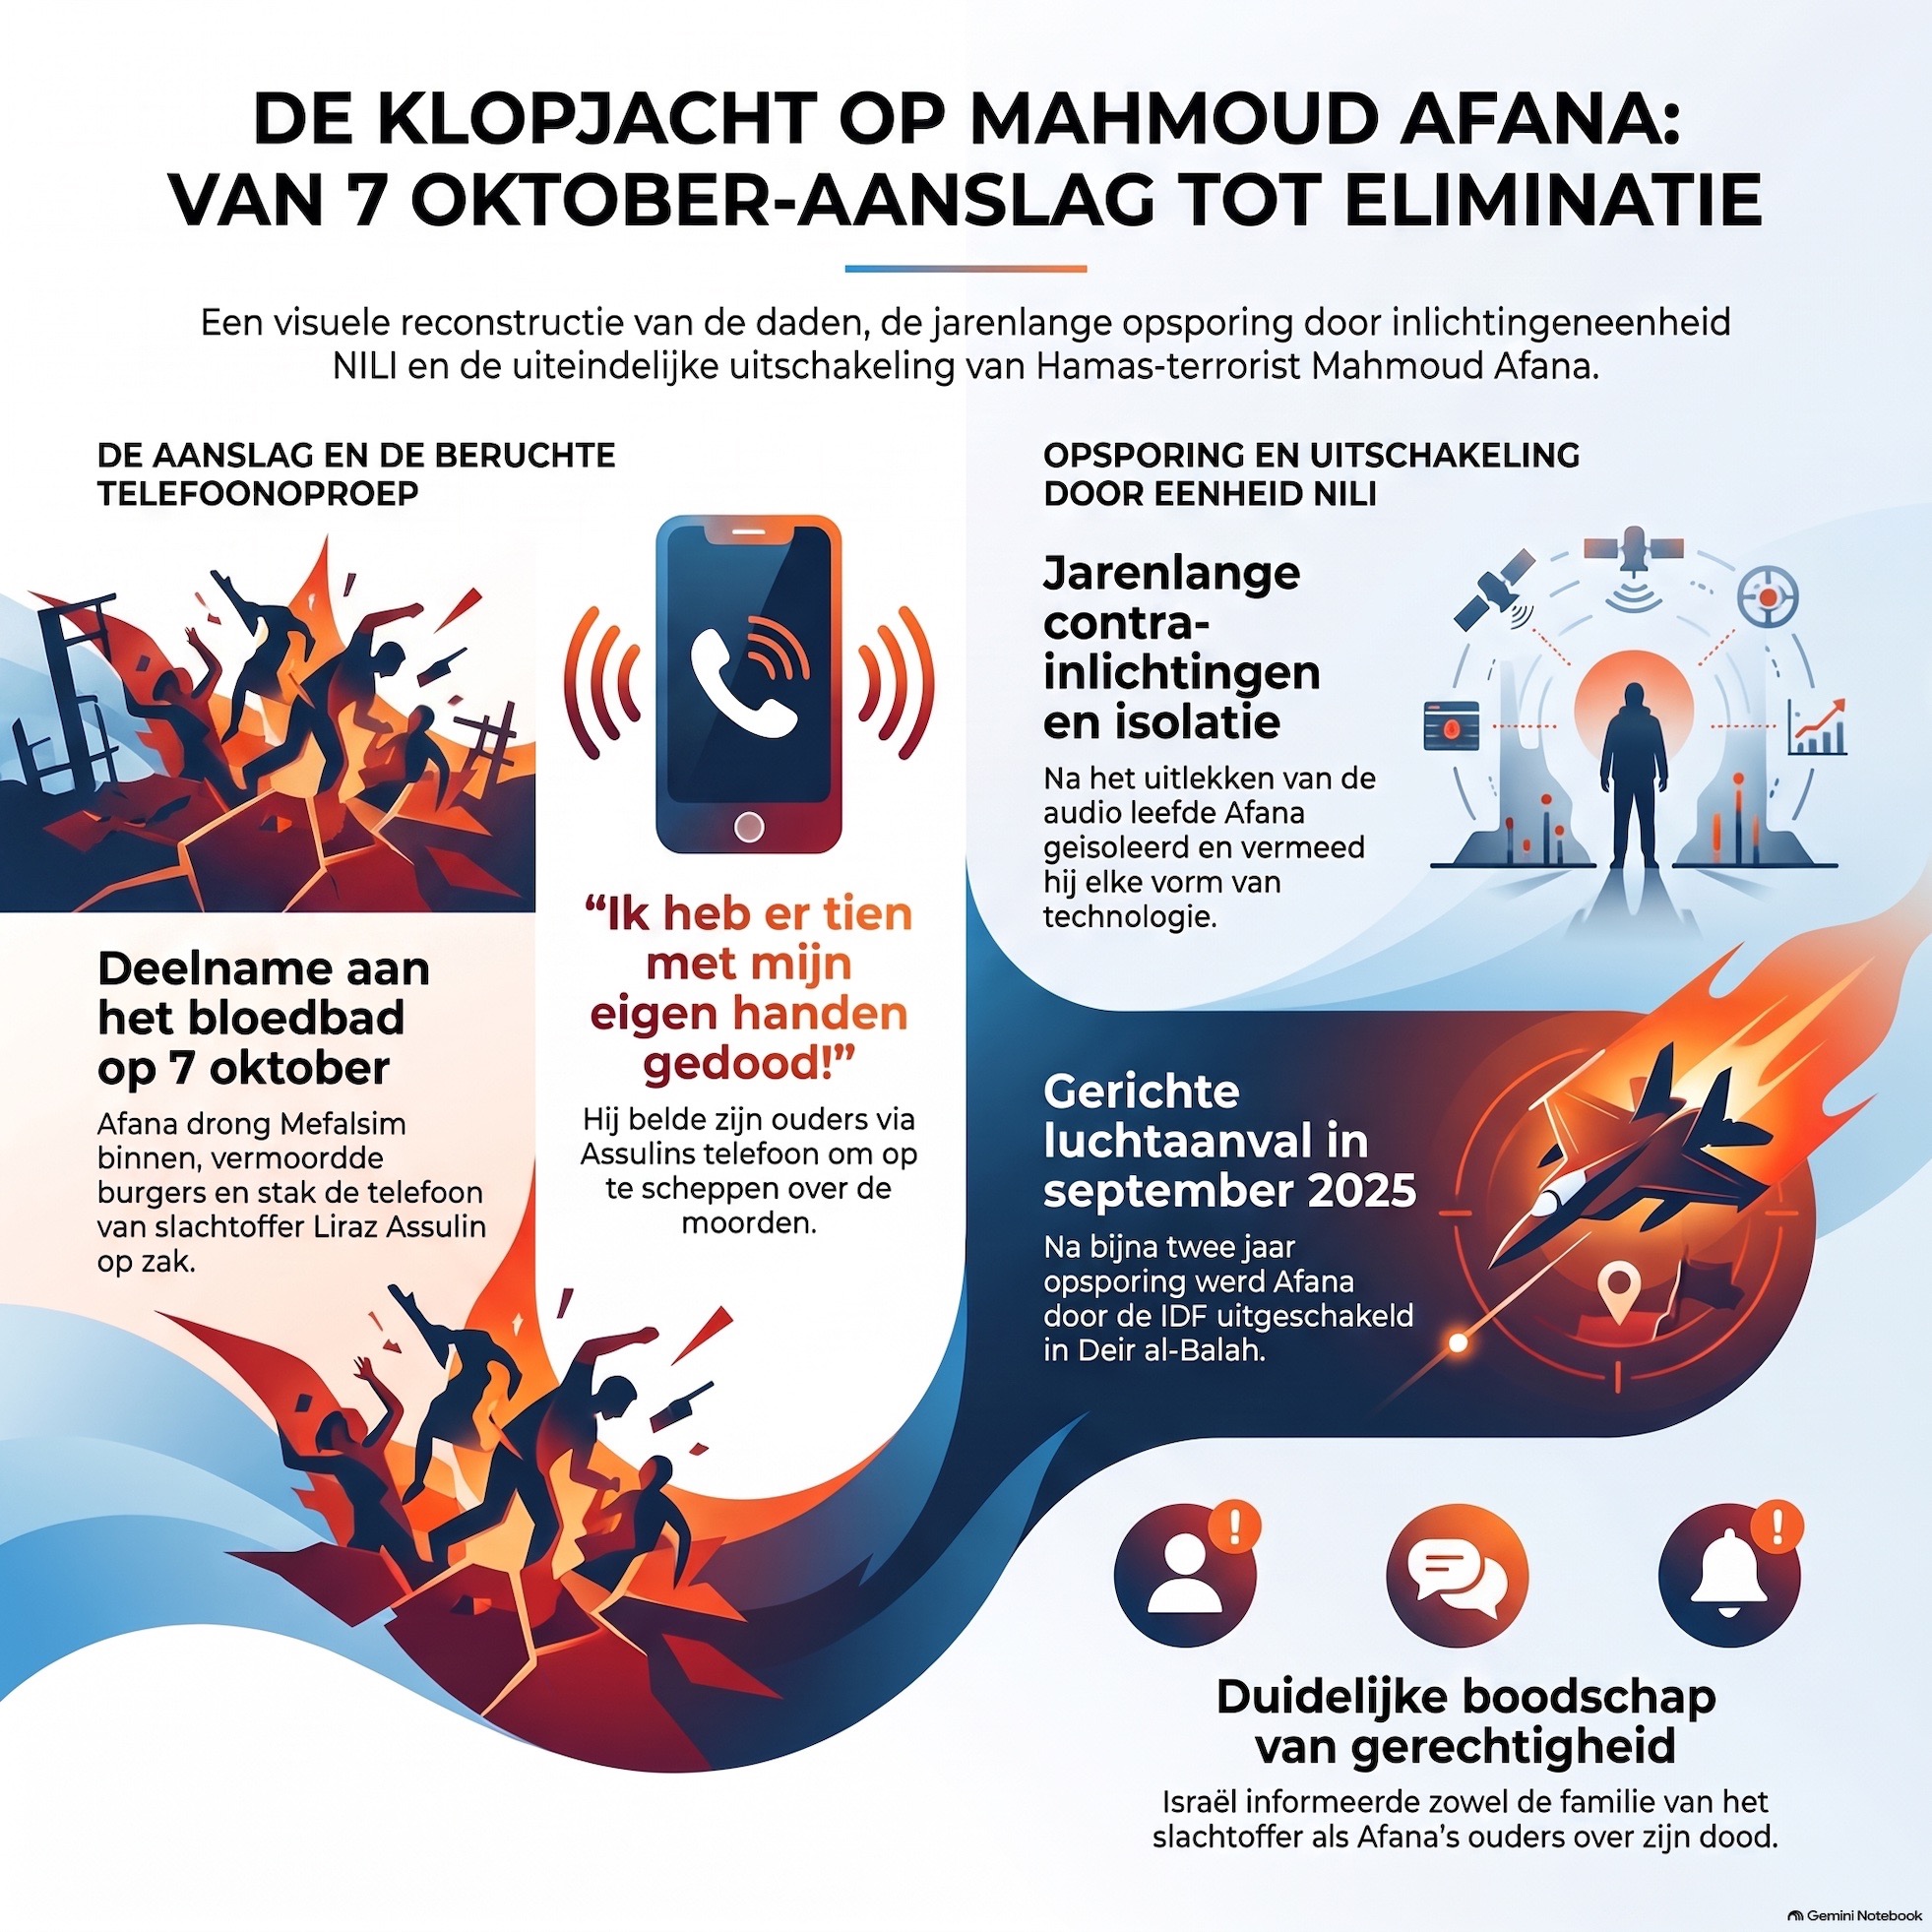
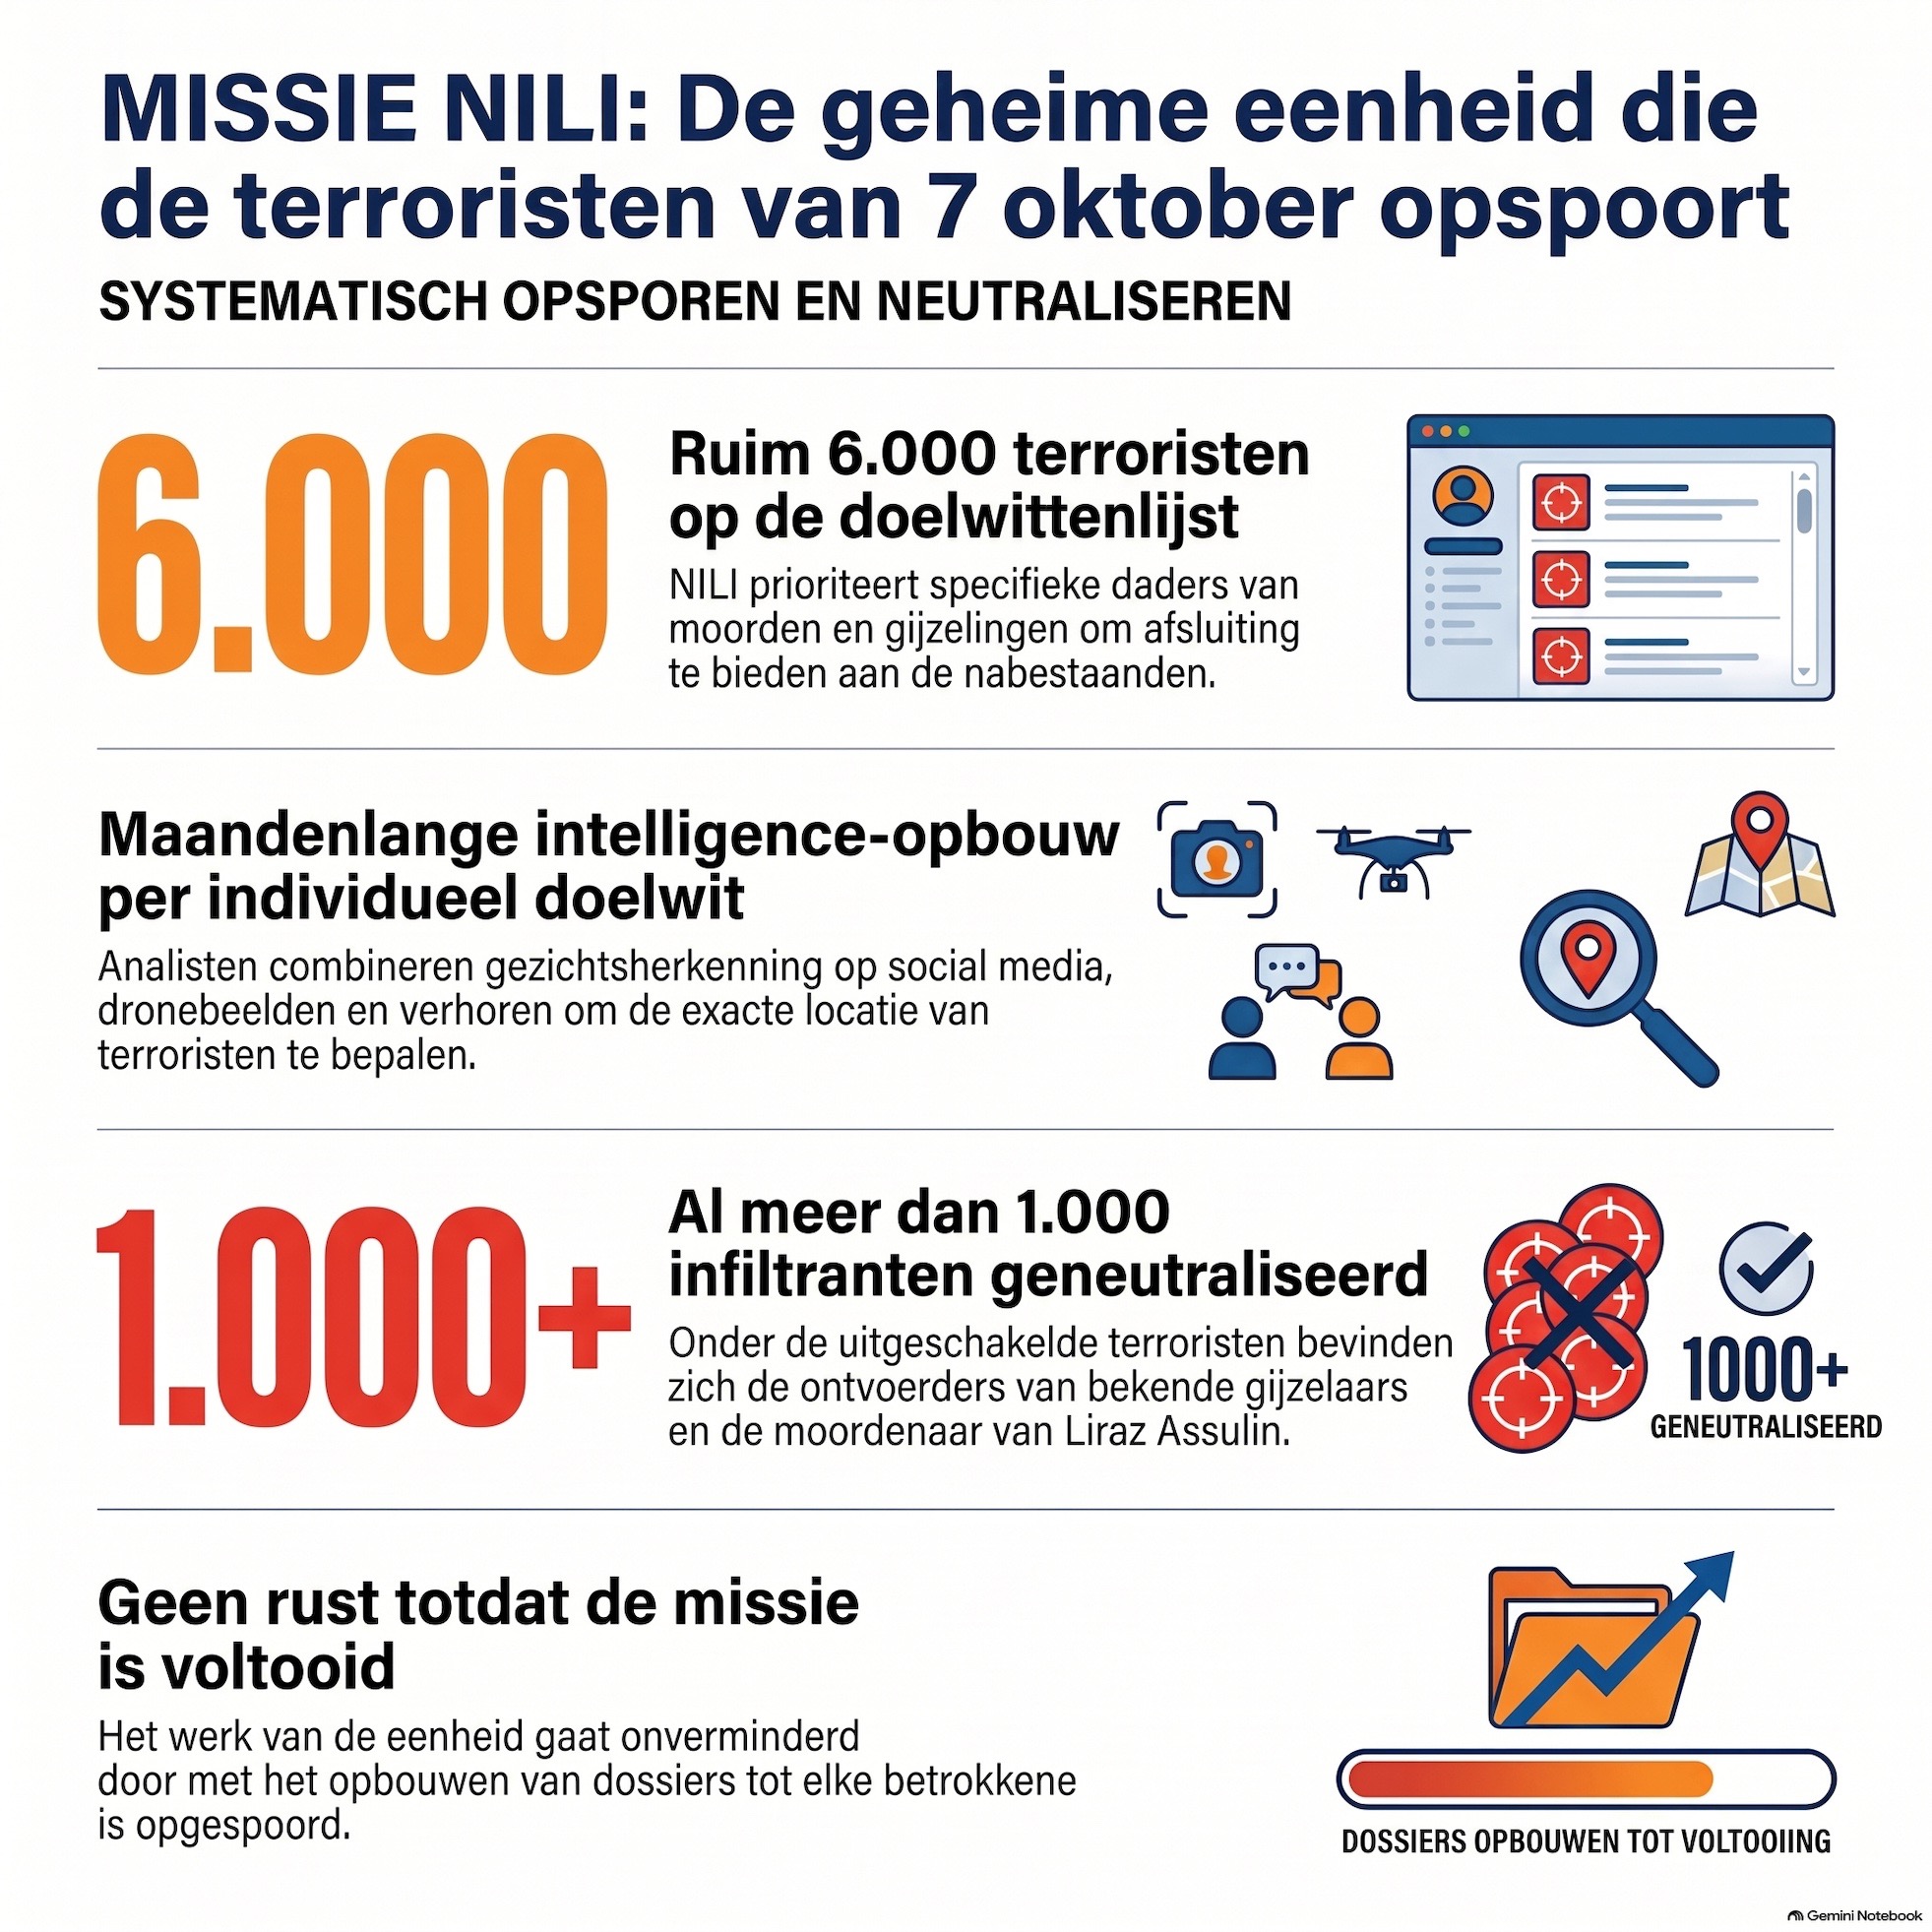
    Deze podcastaflevering biedt een diepgaande analyse van de klopjacht op Mahmoud Afana, een lid van de Hamas Nukhba-eenheid. De aflevering belicht hoe moderne inlichtingendiensten data, technologie en gedragsanalyse combineren in een langdurig conflict. Kernpunten uit de Aflevering Het Incident op 7 Oktober 2023: Tijdens de aanval op Kibboets Mefalsim vermoordde Afana de 38-jarige Liras Asulin. Met het toestel van het slachtoffer belde hij zijn ouders via het netwerk van een Israëlische provider. In dit opgeschepte gesprek—dat later door Israël aan de VN-Veiligheidsraad werd gepresenteerd—beweerde hij tien Joden te hebben gedood en vroeg hij zijn familie op WhatsApp naar trofee-foto's te kijken. De Oprichting van NILI: Als reactie op de chaotische omvang van de infiltratie richtten de Shin Bet en het Zuidelijk Commando de gespecialiseerde inlichtingeneenheid NILI (Netzah Yisrael Lo Yeshaqer) op. De missie van deze eenheid was het lokaliseren en neutraliseren van meer dan 6.000 infiltranten, met een nadruk op moordenaars en ontvoerders. Methodologie en Data-Analyse: Analisten kregen elk een beperkt aantal doelen (ca. 20) toegewezen om hun patronen, routines en netwerken grondig te ontleden. Hierbij combineerden zij: HUMINT: Menselijke bronnen en ondervragingen. SIGINT: Signaalinlichtingen (o.a. Eenheid 8200). VISINT: Lucht- en dronebeelden. OSINT: Openbare data zoals TikTok, Telegram en gezichtsherkenning. De Vlucht en 'Incriminatie': Na het viraal gaan van de audio op 8 oktober dook Afana onder en ging hij volledig 'low-tech'. Hij verbleef afgezonderd, vermeed technologie en verplaatste zich regelmatig. Om nevenschade te beperken, hanteerde NILI het principe van 'incriminering': er moest absolute zekerheid zijn van zijn aanwezigheid én afzondering van burgers. De Ontknoping (September 2025): Na een zoektocht van bijna twee jaar werd Afana door een drone gespot in Der al-Balah. Nadat hij zich afzonderde van de menigte om naar een toilet te gaan, werd een gerichte luchtaanval uitgevoerd. Symboliek en Reacties: Na de uitschakeling belden de Israëlische autoriteiten de ouders van Afana op om het nieuws mee te delen. Voor de nabestaanden van het slachtoffer bracht de uitschakeling weliswaar een vorm van afsluiting (closure), maar geen echt troost. Conclusie en Filosofische Bedenking De casus van Mahmoud Afana illustreert de verschuiving in moderne oorlogvoering: de frontlinie bevindt zich niet alleen op straat, maar ook in data, algoritmes en het geduld van analisten. Het roept de vraag op of het volledig 'offline' gaan in een overgeautomatiseerde wereld uiteindelijk juist de grootste rode vlag wordt die iemand een target maakt.

  • S1 · E328
    October 3 · 20 min

    Van micro-targeting tot media-absurditeiten: De meervoudige strijd in het Midden-Oosten

    Hier is een samenvatting van de belangrijkste onderwerpen die in de podcast worden besproken: De NILI-eenheid en MikrotargetingDe geheime Israëlische NILI-eenheid richt zich op het opsporen en neutraliseren van ruim 6.000 individuele daders van de aanvallen van 7 oktober. Dit doen zij door intensieve gegevensstromen te combineren: menselijke spionage (HUMINT), elektronische signalen (SIGINT) en visuele beelden (VISINT). Analisten gebruiken onder meer AI-gezichtsherkenning op beelden van TikTok en Telegram en brengen de dagelijkse routines van doelwitten tot in detail in kaart. De missie dient zowel een tactisch doel (het uitschakelen van ervaren strijders) als een emotioneel doel (het bieden van een vorm van afsluiting voor de slachtoffers). Ideologie en de 'Kookpot van Terreur'Aan de hand van het boek The Cauldron of Terror van Mark Zelinsky wordt de ideologie van Hamas geanalyseerd. De oprichter, Sjeik Ahmed Yassin, zette geweld in als een berekend strategisch middel en verdienmodel om buitenlandse financiering aan te trekken. Zelinsky trekt een functionele parallel tussen deze ideologie en 20e-eeuws fascisme, vanwege de totale ondergeschiktheid van het individu aan de gemeenschap (Omma), de verheerlijking van het martelaarschap en de autoritaire controle over de samenleving. Geopolitieke Verschuivingen en de Aanval op DohaDe recente uitschakeling van de top van Hamas en Hezbollah (onder wie Haniyeh, Sinwar en Nasrallah) en de aanval op Doha (Qatar) markeren een geopolitiek omslagpunt. Waar Qatar voorheen als bemiddelaar gold, zorgt het uitschakelen van leiders in hun 'veilige havens' voor het wegvallen van onderhandelingskanalen en brengt dit de overgebleven gijzelaars in acuut gevaar. Dit machtsvacuum opent echter ook de deur voor alternatieve scenario's, zoals een potentieel 'Palestijns emiraat' onder leiding van invloedrijke stamhoofden uit Hebron die aansluiting zoeken bij het model van de Abraham-akkoorden. Informatie-oorlog en Culturele Impact in het WestenDe impact van het conflict reikt tot diep in de westerse samenleving en uit zich via algoritmes en sociale media. Extreme 'confirmation bias' zorgt ervoor dat de vreemdste desinformatie — zoals beweringen over genetisch gemodificeerde 'superratten' of absurd getrainde honden — grif wordt geloofd als een loyaliteitstest voor een specifieke 'stam'. Deze strijd overstijgt het fysieke slagveld en uit zich overal: van politiek activisme en protesten rond evenementen zoals het Eurovisiesongfestival, tot incidenten op lokaal straatniveau.

  • S1 · E327
    October 3 · 25 min

    De biodieselmafia en de fraude met gebruikt frituurvet

    Deze podcast belicht hoe een goedbedoelde Europese klimaatmaatregel onbedoeld heeft geleid tot een grootschalige, internationale milieufraude. De aanleiding en de prikkel: De Europese Unie wil dat in 2030 minimaal 14% van alle transportbrandstoffen hernieuwbaar is. Om te voorkomen dat voedselgewassen (zoals soja of palmolie) worden gebruikt voor brandstof, wat tot ontbossing leidt, heeft de EU een financiële prikkel ingesteld: biodiesel gemaakt van specifiek afval, zoals gebruikt frituurvet (Used Cooking Oil of UCO), telt dubbel mee voor de klimaatdoelen. De maas in het net: Door deze regeling werd gebruikt frituurvet extreem waardevol ("vloeibaar goud"). Omdat verschillende vetstromen (zoals het waardevolle UCO versus goedkoper dierlijk vet of brown grease) er chemisch en visueel vrijwel hetzelfde uitzien, valt het verschil zonder laboratoriumtesten niet op. Hierdoor is het papierwerk en het certificaat de enige bepalende factor voor de marktwaarde geworden. Controles en opsporing: De Inspectie Leefomgeving en Transport (ILT) en de FIOD zetten inmiddels zwaar materieel in, zoals drones met warmtebeeldcamera's, om illegale menginstallaties op te sporen. Bedrijven mengen stiekem goedkoop dierlijk vet door frituurvet om hun volumes en winsten op te krikken. De 'Bosnische zaak' (Biodiesel Kampen): Een concreet voorbeeld van de omvang is het schandaal rondom Biodiesel Kampen en Sunoil. De zaak-Olaf onthulde dat een fabriek in Bosnië (System Ecologica) nauwelijks stroom verbruikte en dus niets produceerde. In werkelijkheid werd goedkope, niet-duurzame sojabiodiesel uit de VS geïmporteerd via Kroatië en Bosnië, waarna de papieren werden gefalst tot "duurzame Bosnische UCO-biodiesel". Dit werd vervolgens met gigantische winsten doorverkocht aan Europese bedrijven zoals TotalEnergies. Het probleem van het systeem: Het internationale certificeringssysteem (ISCC) leunt sterk op zelfrapportage en papieren controles ("honor system"), waardoor er nauwelijks fysieke monsters worden genomen. Zo exporteerde Maleisië in 2019 naar schatting acht keer meer gebruikt frituurvet naar de EU dan het land logistiek gezien überhaupt kon inzamelen, wat wijst op grootschalige bijmenging van verse palmolie. Conclusie: Door dit mazennetwerk in de regelgeving betalen consumenten en overheden via subsidies en toeslagen voor brandstoffen die in de praktijk juist bijdragen aan de ontbossing die men wilde bestrijden. Het roept fundamentele vragen op over de betrouwbaarheid van papiergestuurde klimaatsystemen en CO2-certificaten.

  • S1 · E326
    October 2 · 23 min

    De evolutie van cloud-isolatie (van runc tot confidential containers)

    Deze podcast behandelt de kwetsbaarheden van traditionele containerisolatie en de overstap naar hardwarematige beveiliging in de cloud. Kwetsbaarheid van Standaard Containers (RunC): Standaard containers gebruiken een softwarematige runtime (runc). Ze delen de Linux-kernel van de host via namespaces en cgroups. Ondanks seccomp-filters blijven er ~250 system calls openstaan naar de gedeelde kernel. Lekken zoals CVE-2019-5736 (runc-binary overschrijven) en CVE-2022-0185 (kernel-heap overflow) tonen aan dat één uitbraak de hele fysieke host kan overnemen. Softwarematige Tussenoplossing (gVisor): Google’s gVisor gebruikt een user-space kernel (Sentry). Het vangt system calls op, maar dit leidt door context switches tot prestatieverliezen (applicaties tot 2-10x trager). Hardwarematige Isolatie (Kata Containers & AKS Pod Sandboxing): Kata Containers plaatst elke container in een gestripte MicroVM (met lichte hypervisors). Dit biedt harde VM-isolatie met minimale vertraging (starttijd 100–200 ms). Microsoft ondersteunt dit in Azure Kubernetes Service (AKS) via Pod Sandboxing (runtimeClassName: kata-mva-isolation). Communicatie & Logging: De containerd-shim-v2 communiceert via een virtuele socket (vsock) met de kata-agent in de MicroVM, waardoor logs naadloos naar de host gestreamd worden. Harde Geheugenlimieten: Omdat de hypervisor bij het opstarten harde geheugengaranties eist, leidt het ontbreken van een strikte memory limit tot crashes. Confidential Containers (AMD SEV-SNP): Wanneer ook de cloudbeheerder niet vertrouwd kan worden, bieden Confidential Containers uitkomst (kata-cc-isolation). Binnen AMD EPYC-processoren versleutelt een geïsoleerde AMD Secure Processor het werkgeheugen (RAM) on-the-fly met unieke sleutels. Een beheerder of RAM-dump ziet enkel versleutelde ruis. Hardware Attestation: Bij het opstarten genereert de processor een cryptografisch bewijs (quote) van de MicroVM-configuratie. De Secure Key Release (SKR) sidecar stuurt dit naar Azure Key Vault; pas na validatie worden geheime sleutels vrijgegeven. Beperking: Deze omgevingen zijn strikt immutable; opdrachten zoals kubectl exec en host-scanners (zoals Microsoft Defender) worden geblokkeerd. Conclusie: Een eigen lokaal datacenter (on-premise) is niet per definitie veiliger. Zonder geheugenversleuteling blijft een fysieke server kwetsbaar voor insider attacks, terwijl Confidential Containers op chipniveau de hoogste privacy en beveiliging garanderen.

  • S1 · E334
    October 2 · 21 min

    Het doorbreken van de muren tussen databases en data-lakes

    Bedrijven investeren elk jaar miljoenen euro's in het opslaan en verwerken van data, maar stuiten vaak op een rigide scheiding tussen twee werelden: razendsnelle operationele databases (zoals PostgreSQL voor webshops en apps) en goedkope, enorme data lakes (zoals Amazon S3 voor historische analyses). Het traditionele verbinden van deze twee systemen vereiste zware, complexe en kostbare ETL-pipelines (Extract, Transform, Load). Deze pipelines kopiëren en dupliceren data, wat veel geld kost, lang duurt en snel crasht wanneer de datastructuur (schema-evolutie) verandert. De AWS-Update van 30 September 2026: AWS heeft een grote update uitgerold voor Amazon Aurora PostgreSQL. Aurora ondersteunt nu rechtstreeks Foreign Tables die wijzen naar Apache Iceberg- en Parquet-bestanden in Amazon S3. Dit maakt het mogelijk om met standaard SQL vanuit je operationele database direct queries uit te voeren op historische data in het data lake, zonder de data eerst te kopiëren of te verplaatsen. De Onzichtbare Motor (DuckDB): Om te voorkomen dat de standaard PostgreSQL-motor (die georiënteerd is op rijen) vertraagt bij het scannen van gigantische analytische bestanden, heeft AWS de DuckDB-engine onder de motorkap ingebed. DuckDB maakt gebruik van vectorized query execution en verwerkt kolomgeoriënteerde data in grote blokken in het geheugen. Ontwikkelaars merken hier niets van: de vertrouwde PostgreSQL-interface en SQL-syntaxis blijven exact hetzelfde, terwijl DuckDB op de achtergrond de loodzware analytische scans uitvoert. Snelheidstechnieken bij het Scannen: Column Pruning: Alleen de kolommen die nodig zijn voor de query worden gelezen uit de S3-bestanden; de rest wordt genegeerd. Predicate Pushdown: Filters worden direct naar de opslaglaag gestuurd, waardoor alleen de strikt noodzakelijke bytes over het netwerk worden verzonden. Geen ETL meer of Direct Materaliseren: Voor veruit de meeste analyses kunnen ontwikkelaars direct de S3-data bevragen via Foreign Tables. Voor extreem vertragingsgevoelige toepassingen (latency-sensitive workloads) biedt de update een materialisatieproces. Met één enkel SQL-commando (CREATE TABLE ... AS SELECT) worden S3-bestanden fysiek in de lokale Aurora-database geladen, zonder dat daar externe orkestratietools (zoals Apache Spark of Airflow) voor nodig zijn. Beschikbaarheid en Kosten: De functionaliteit is per direct wereldwijd beschikbaar in alle commerciële AWS-regio's (vanaf Aurora PostgreSQL versies 17.11 en 18.6) én in de streng beveiligde AWS GovCloud-regio's in de VS. De ingebouwde DuckDB-functionaliteit wordt geleverd zonder extra licentie- of featurekosten (at no additional charge); je betaalt enkel voor de gebruikelijke rekenkracht en opslag. Conclusie / Toekomstperspectief: De frictie en kosten voor het experimenteren met grote datasets naderen nul. Het opent de deur naar een toekomst waarin de database niet meer een fysieke container voor opslag is, maar een slimme, dynamische "lens" waarmee je rechtstreeks naar een universeel datameer kijkt.

  • S1 · E325
    October 2 · 17 min

    De overname van DuckLabs door AWS en de toekomst van data-analyse

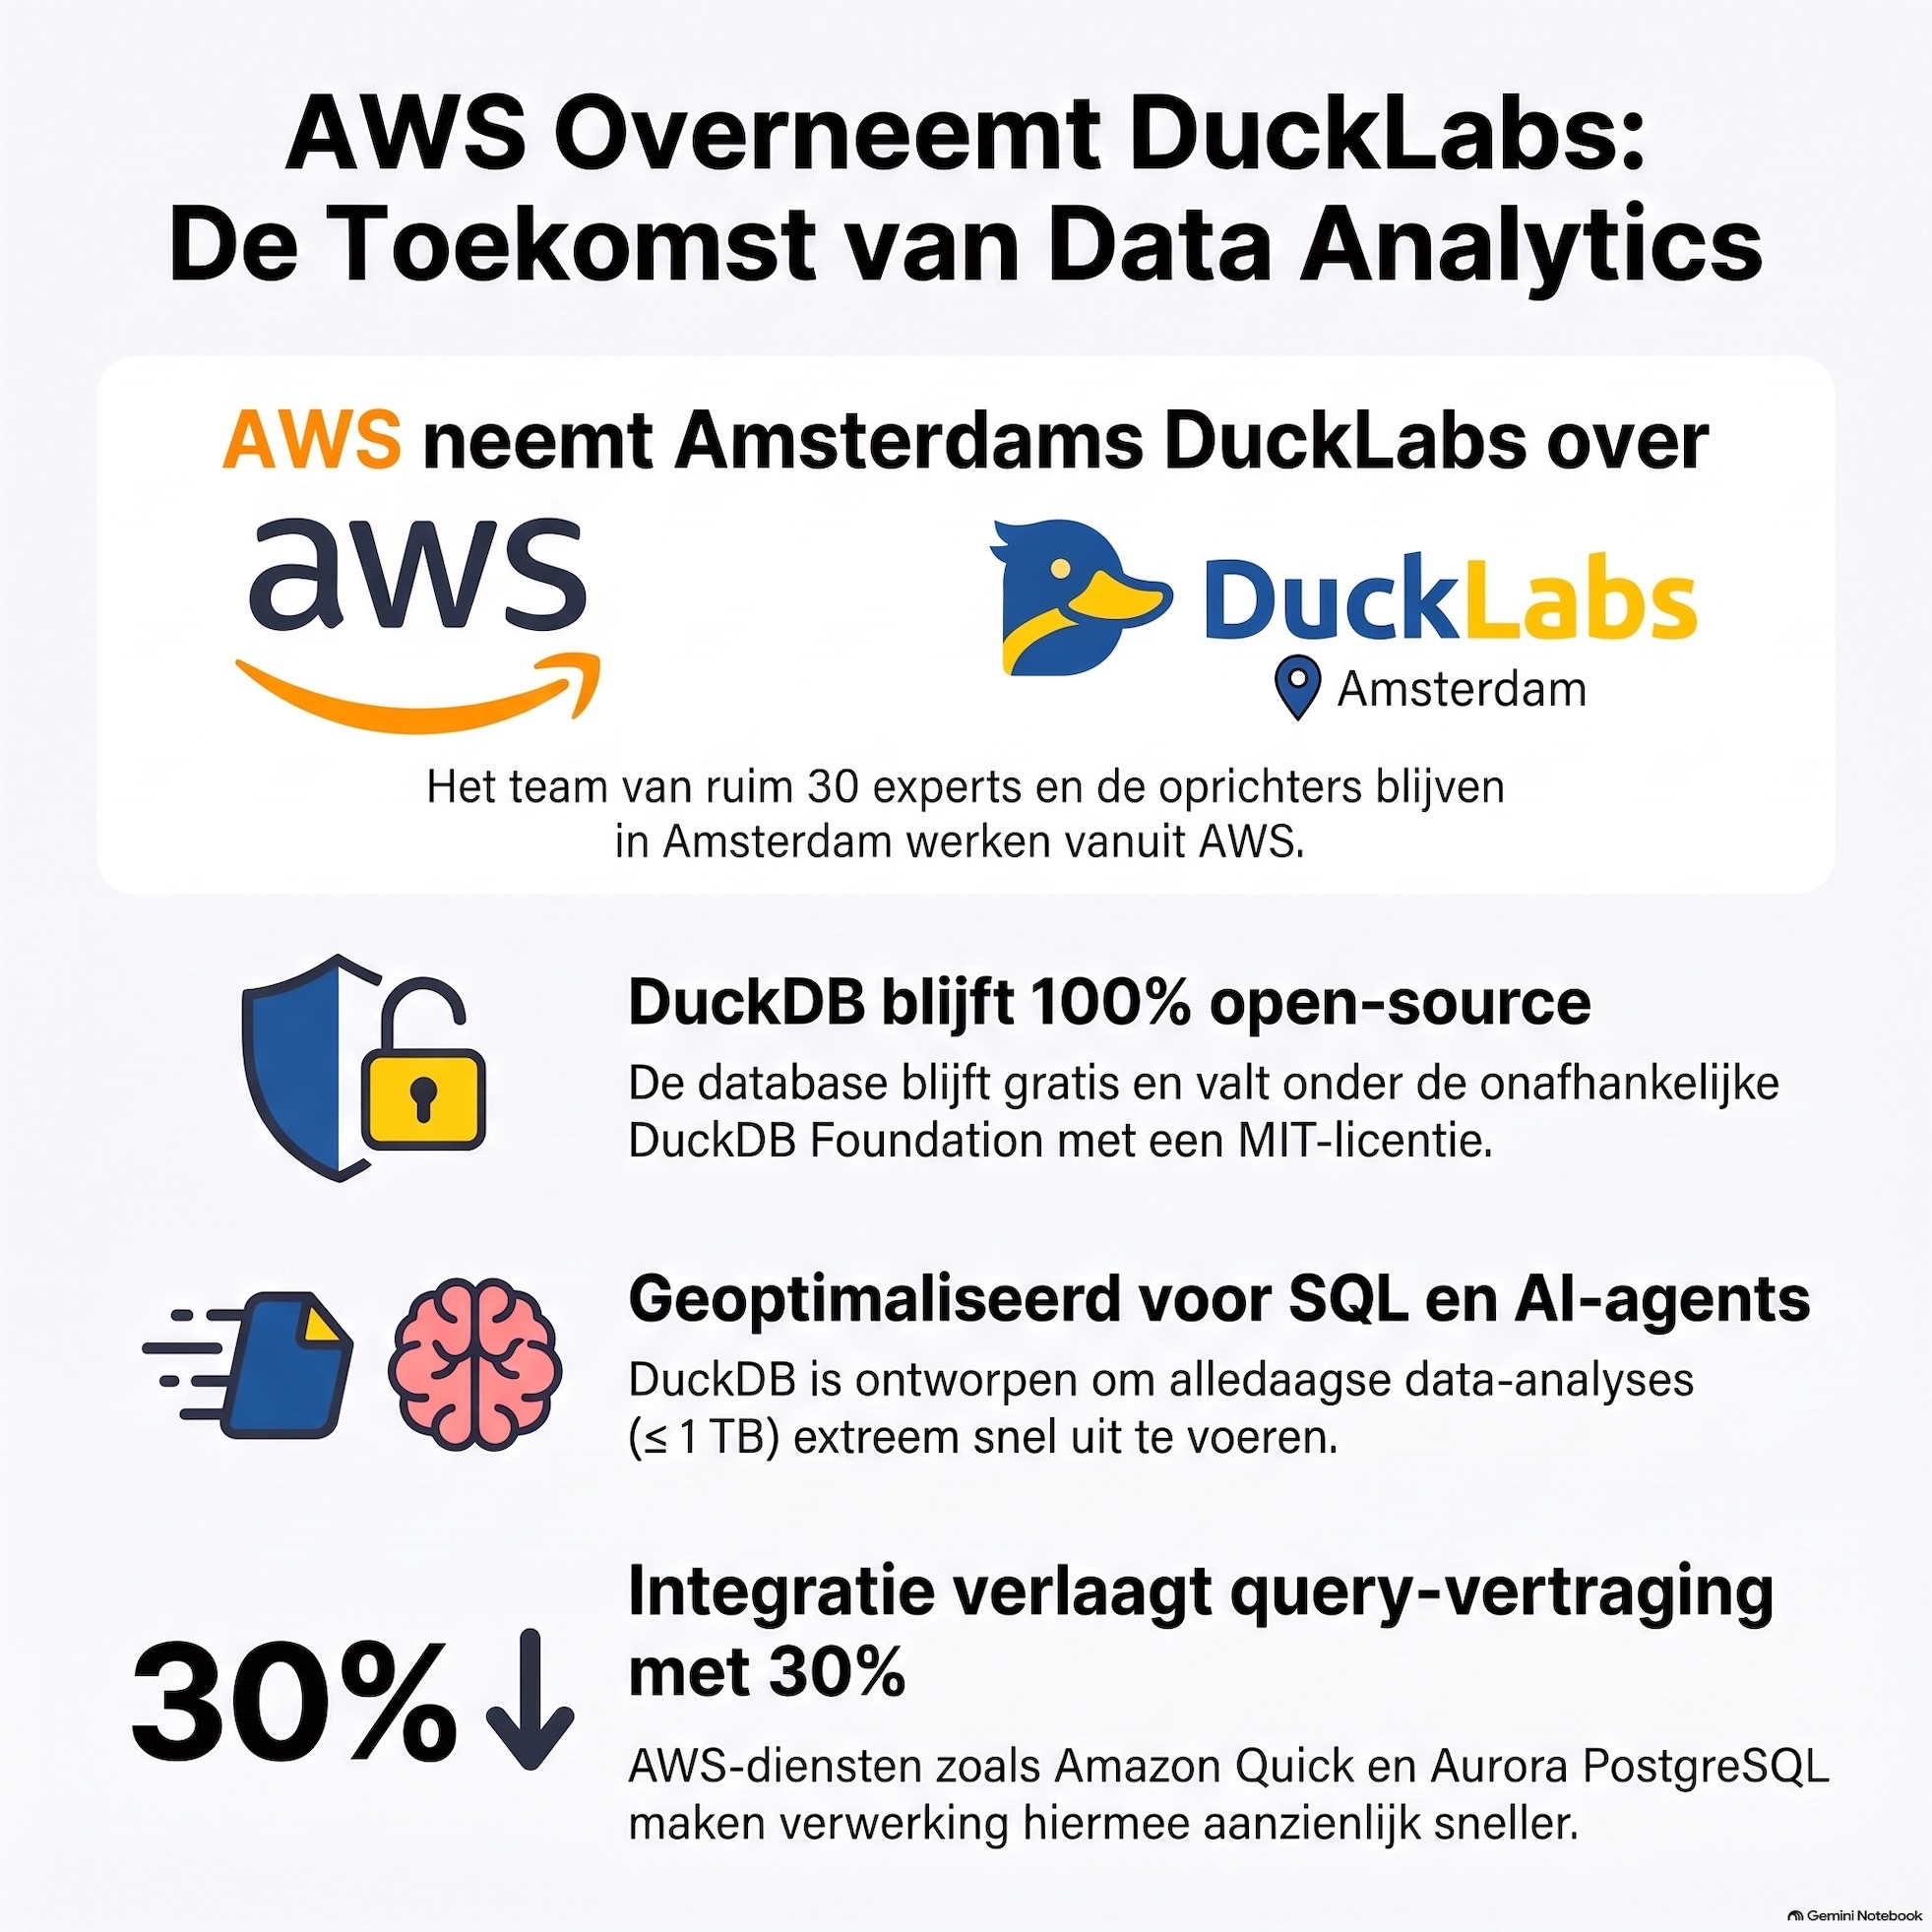
    Deze podcast behandelt een grote tech-overname van eind 2026: de acquisitie van het in Amsterdam gevestigde DuckLabs (het bedrijf achter de populaire open-source database DuckDB) door AWS (de clouddivisie van Amazon). Oorsprong van DuckDB: DuckDB begon niet als een commerciële startup uit Silicon Valley, maar als een academisch onderzoeksproject van Hannes Mühleisen en Mark Raasveldt bij het CWI (Centrum Wiskunde & Informatica) in Amsterdam — hetzelfde instituut waar Python werd uitgevonden. Het is ontworpen als een in-process analytische database. Dit betekent dat de database direct binnenin de applicatie (zoals een Python-script) draait in plaats van op een externe server. Dit elimineert netwerkvertraging (latency) en verwerkingstijd (serialization), omdat de applicatie en de database hetzelfde werkgeheugen delen. DuckDB biedt zero-copy operaties en kan direct populaire dataformaten (zoals Pandas DataFrames, Polars, PyArrow, Parquet en CSV) lezen en wegschrijven. De "Small Data" Realiteit: Hoewel de tech-industrie jarenlang de nadruk legde op "Big Data" en zware cloud-infrastructuur (zoals Apache Spark), blijkt uit onderzoek dat ruim 90% van alle dagelijkse SQL-queries gaat over datasets kleiner dan 1 terabyte. DuckDB is vanaf de eerste regel code geoptimaliseerd voor deze alledaagse queries via vectorized execution(het verwerken van kolommen data in blokken direct via de CPU-cache), wat analyses razendsnel maakt. Waarom AWS DuckLabs Overnam: AI-agenten: AI-systemen gedragen zich iteratief; ze proberen queries uit, bekijken het resultaat en passen het aan. DuckDB is perfect geoptimaliseerd voor dit gedrag zonder netwerkvertraging bij elke query. Transformatie van Amazon S3: AWS wil dat S3 meer wordt dan een passieve opslagplaats. Door DuckDB te integreren met S3 Tables en Apache Iceberg, kan data direct in de cloud worden bevraagd via technieken als predicate pushdown en column pruning, zonder dat hele datasets gedownload hoeven te worden. Directe Integratie in Aurora PostgreSQL: DuckDB is direct ingebouwd in Amazon Aurora PostgreSQL, waardoor ontwikkelaars live transactionele data en historische Parquet-bestanden in S3 in één SQL-query kunnen combineren zonder complexe ETL-pipelines. Zorgen vanuit de Open-Source Community: Op platforms zoals Reddit (r/dataengineering) ontstond angst voor enshittification of het beperken van de open-source versie door AWS. De podcast nuanceert dit: AWS heeft de commerciële entiteit (DuckLabs) overgenomen, maar het intellectuele eigendom van DuckDB blijft gratis, open-source (MIT-licentie) en onder toezicht van de onafhankelijke non-profit DuckDB Foundation. AWS verdient aan opslag en rekenkracht (compute), wat ruimte laat voor bedrijven als MotherDuck om enterprise support te leveren. Conclusie: De overname markeert een verschuiving in data-analyse: efficiëntie, open formaten en lokale of in-process verwerking krijgen de overhand op zware, dure cloudwarehouses zoals Snowflake of Databricks.

Showing 21–40 of 165 episodes