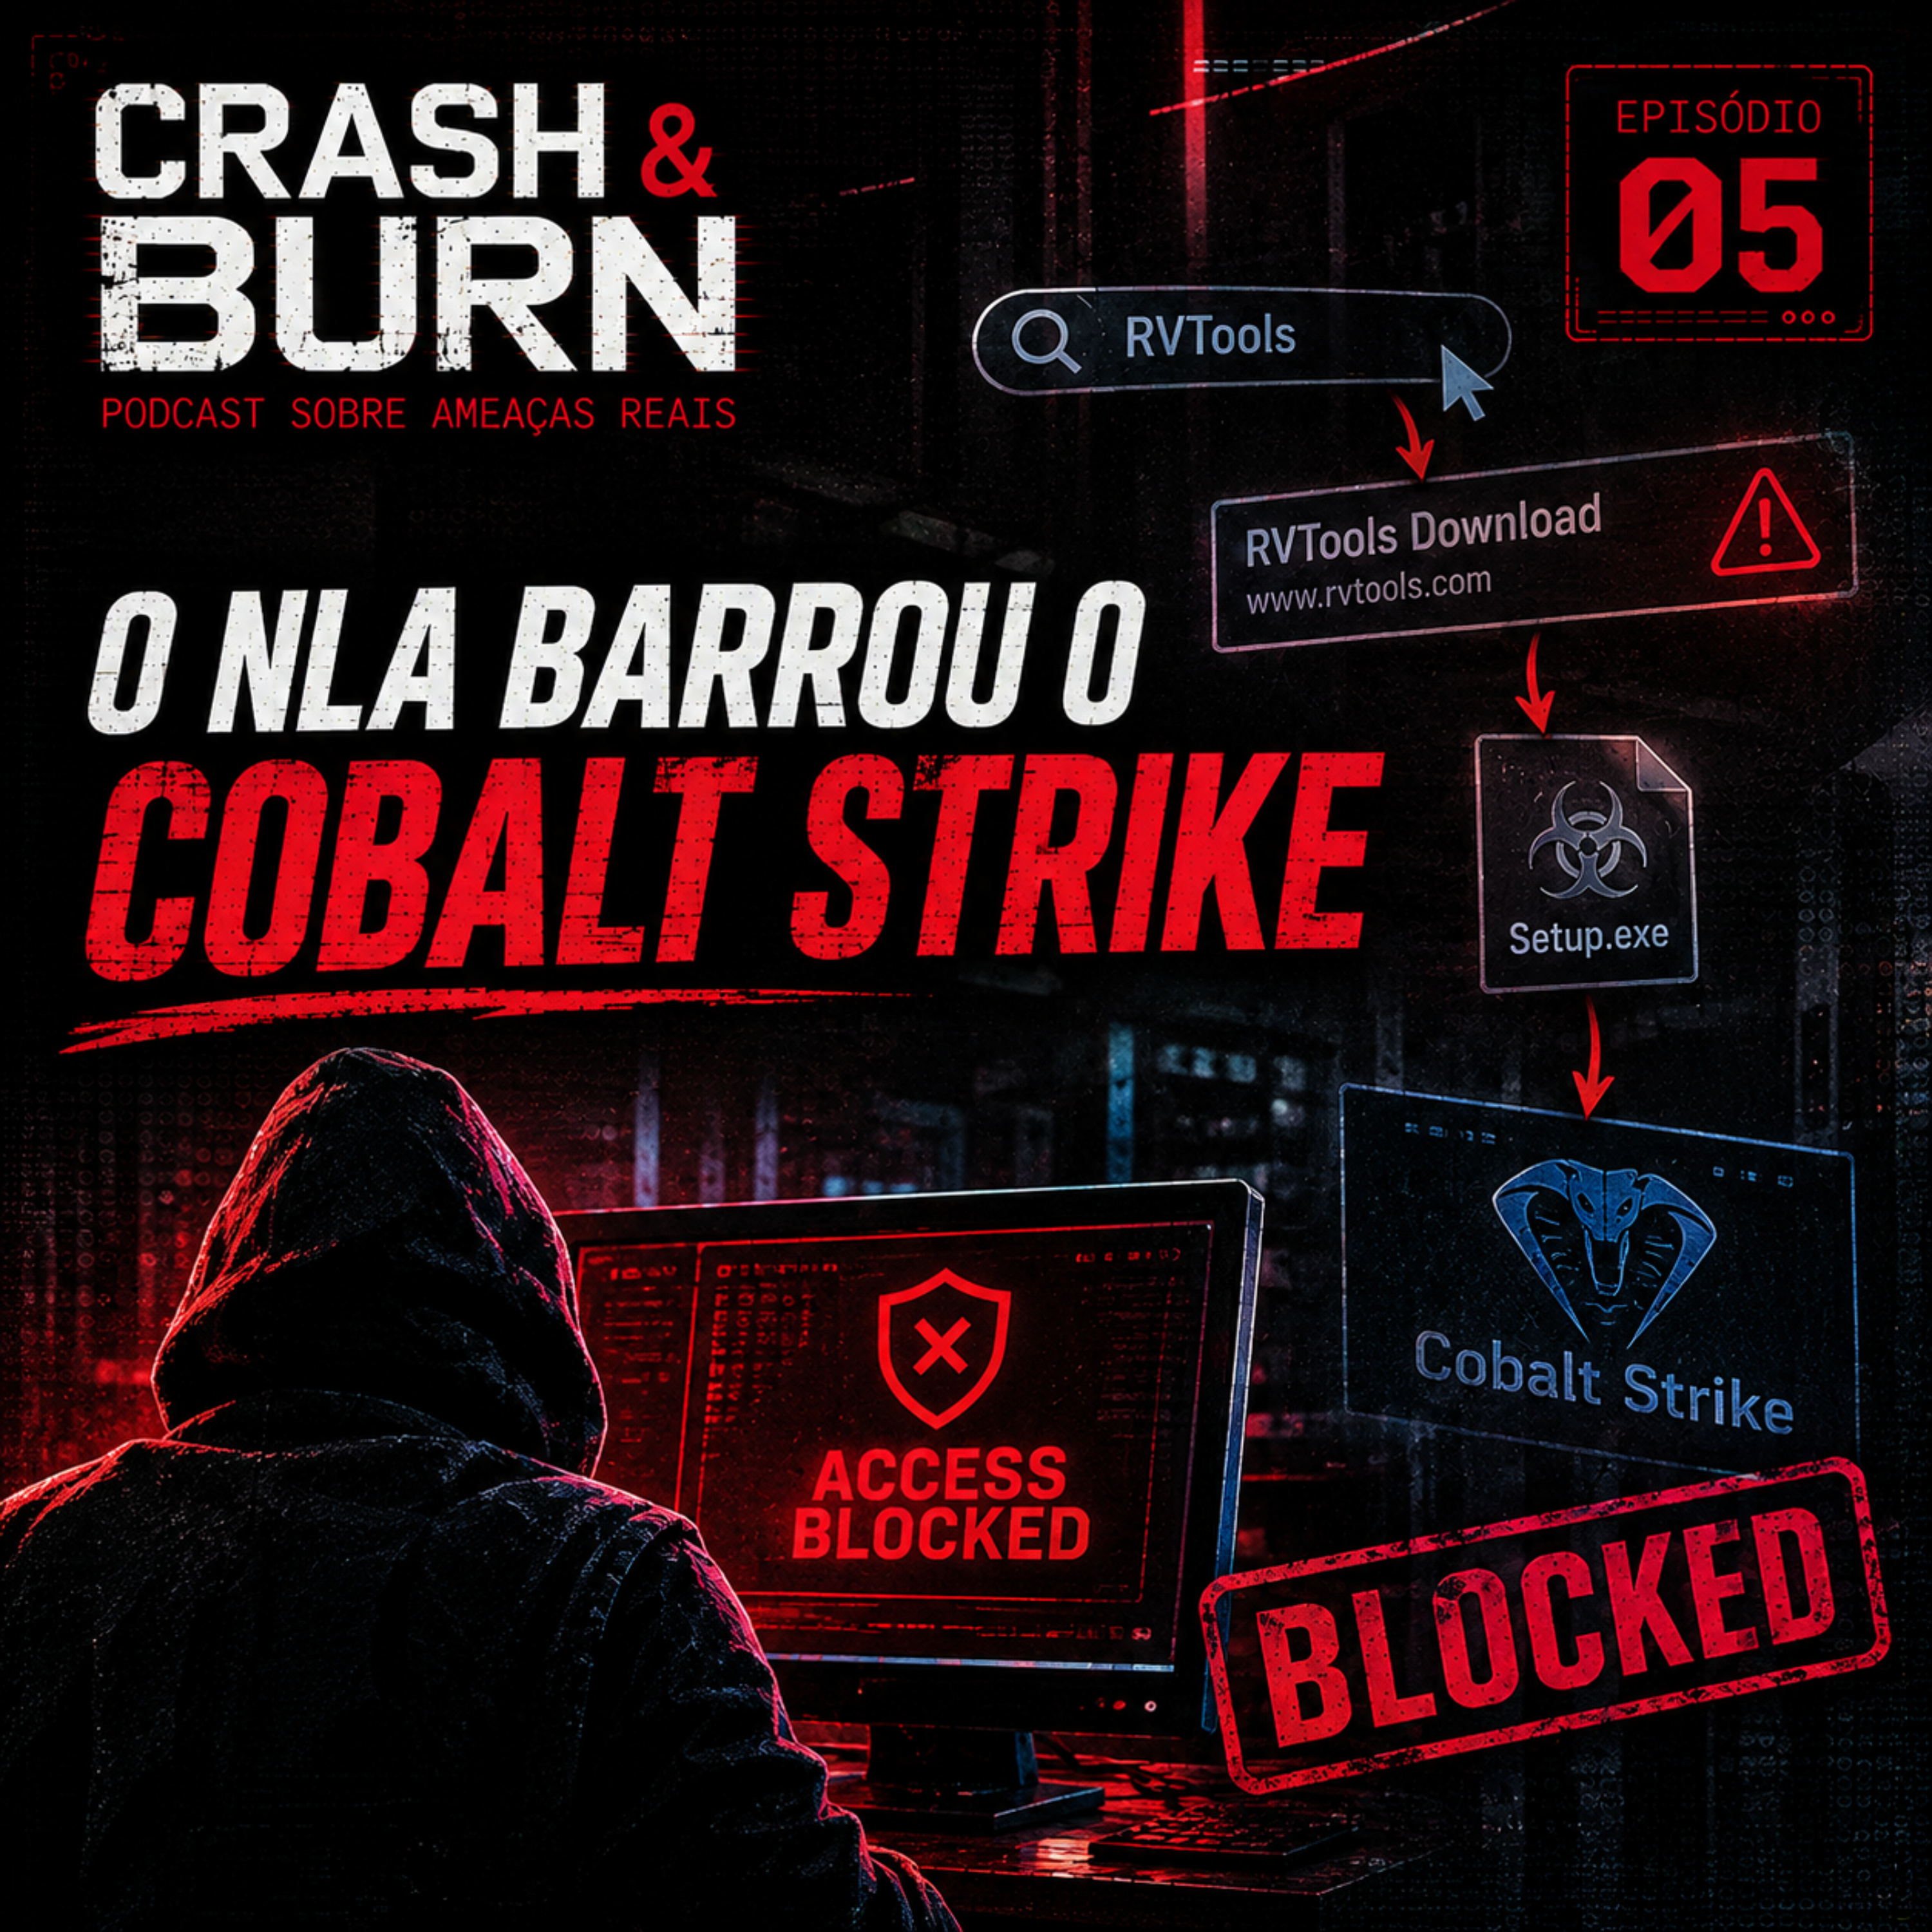
[ep.05] O NLA barrou o Cobalt Strike
Neste episódio do Crash & Burn, investigamos uma campanha de ataque que começou com uma simples busca pelo RVTools e terminou com a implantação do Cobalt Strike Beacon e do SystemBC. Por meio de resultados de pesquisa envenenados por SEO, os atacantes distribuíram instaladores maliciosos e utilizaram diferentes caminhos para comprometer o ambiente, incluindo a manipulação do Chrome e a instalação da ferramenta de acesso remoto Level. Analisamos como os operadores realizaram reconhecimento da rede, coletaram informações sensíveis do Registro do Windows e tentaram avançar em direção a controladores de domínio e servidores utilizando túneis reversos e RDP. Mas havia um obstáculo: as defesas de segurança impediram a movimentação lateral e bloquearam a expansão do ataque. O resultado foi uma invasão contida ao computador inicialmente comprometido. Um caso que mostra como uma busca aparentemente legítima pode abrir as portas para ferramentas avançadas de ataque — e como as defesas podem fazer a diferença entre um host comprometido e uma rede inteira comprometida. Ref.: https://www.threathuntinglabs.com/blog/from-seo-poisoning-to-custom-rmm-and-cobalt-strike